





 Pratite nas preko RSS-a
Avast objavio da je njihov antivirus na Huawei telefonima greškom označio Google aplikaciju kao malver
Mobilni telefoni, 01.11.2023, 10:30 AM
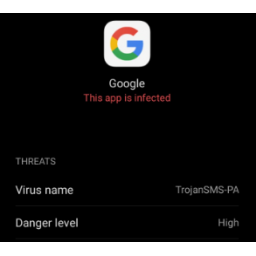
Kompanija Avast je objavila da je njen antivirusni SDK od subote označavao Android Google aplikaciju kao malver na pametnim telefonima kineskih proizvođača Huawei, Vivo i Honor.
Korisnici navedenih uređaja su upozoreni da odmah deinstaliraju aplikaciju Google jer bi mogla tajno da šalje SMS poruke, preuzima i instalira druge aplikacije ili krade osetljive informacije.
Neki korisnici su videli drugačije upozorenje, u kome se navodi da je aplikacija Google trojanac koji može da obezbedi napadačima daljinski pristup njihovom uređaju i omogući im da instaliraju malver i ukradu podatke.
Ovo upozorenje su prijavili korisnici na Googleovom forumu za podršku, na Redditu, na Huawei forumu i raznim drugim forumima.
Google je rekao da ovo upozorenje nije pokrenuo Google Play Protect, ali i da se upozorenje pojavilo na uređajima koji nisu sertifikovani za Play Protect i nemaju pristup „zvaničnom preuzimanju osnovnih Googleovih aplikacija sa Google Play“.
„Preporučujemo da kontaktirate proizvođača uređaja za dodatne informacije. Google Play je jedina prodavnica aplikacija u kojoj možete zvanično da preuzmete Googleove osnovne aplikacije za Android“, rekao je portparol Googlea.
Google nije mogao da kaže koja je aplikacija krivac za ova upozorenja, ali je Avast u međuvremenu potvrdio da je njegov Android antivirusni SDK greškom označio pokretač aplikacije Google Quick Search Box kao malver.
Avast je rekao da je Huawei aplikacija Optimizer pokazala upozorenja o malveru na Huawei uređajima, ali nije izneo nikakve detalje u vezi sa Honor i Vivo uređajima.
Kompanija je rekla i da je problem uticao samo na korisnike Huawei telefona izvan Kine, ali i na mali broj korisnika Honor i Vivo telefona, kao i da je problem u potpunosti rešen u ponedeljak, 30. oktobra.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



