





 Pratite nas preko RSS-a
Backdoor.AndroidOS.Torec.a - prvi Trojanac za Android koji se oslanja na Tor mrežu
Mobilni telefoni, 26.02.2014, 07:32 AM
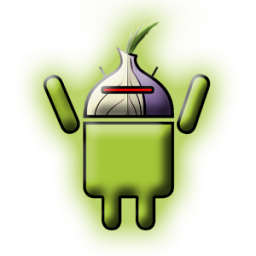
Stručnjaci Kaspersky Lab-a otkrili su prvog Trojanca za Android koji se oslanja na anonimnu mrežu Tor. Malver nazvan Backdoor.AndroidOS.Torec.a koristi Tor da bi prikrio svoje komunikacije.
Iz Kaspersky Lab-a kažu da se Trojanac oslanja na Orbot, open source Tor klijenta za Android mobilne uređaje.
Orbot se koristi da bi se sa servera za komandu i kontrolu (C&C server) slale komande Trojancu. Komande uključuju presretanje dolaznih SMS poruka, krađu dolaznih SMS poruka, pronalaženje informacija na telefonu i instaliranim aplikacijama, i slanje SMS poruka na određeni broj.
Korišćenje Tora za C&C server ima određene prednosti, pre svega što se, sa stanovišta kriminalaca, tako štiti infrastruktura za komunikacije. S druge strane, stručnjaci kažu da to ima i neke nedostatke. Jedan od njih je potreba za dodatnim kodom tako da su autori malvera koristili više koda da implementiraju korišćenje Tora nego za funkcionalnost samog Trojanca.
Više detalja o ovom Trojancu možete naći na blogu Kaspersky Lab-a Securelist.com (za sada samo na ruskom jeziku).

Izdvojeno
Android malver ArcticRAT koristi Grok da proceni finansijsko stanje žrtava
Nove verzije Android malvera ArcticRAT koriste veštačku inteligenciju za analizu ukradenih SMS poruka i otkrivanje finansijskih podataka korisnika. ... Dalje
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Pratite nas

Nagrade


Prijatelji



