





 Pratite nas preko RSS-a
Bag poruka ruši Messages na iPhoneu
Mobilni telefoni, 11.05.2018, 10:00 AM
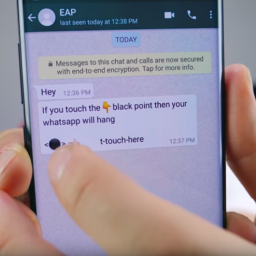
Bag sa porukom koji ruši WhatsApp na Androidu utiče i na iPhone, samo što u Appleovom ekosistemu to ruši aplikaciju Message do tačke odakle ju je prilično teško vratiti u funkcionalno stanje.
Konkretno, specijalno napravljena poruka koja sadrži nevidljive Unicode karaktere dovodi do potpunog rušenja aplikacije Messages na iPhone uređajima. Aplikacija se više ne pokreće, čak i ako se primene uobičajena rešenja kao što je prisilno zatvaranje ili ponovno pokretanje telefona.
U ovom trenutku, bag poruka se širi internetom sa sledećim nizom emodžija: <⚫> 👈🏻. Međutim, treba napomenuti da se poruka može lako izmeniti, ali da bag funkcioniše sve dok poruka sadrži nevidljive Unicode karaktere.
Ako dobijete ovu poruku, nemojte je otvarati. Pritisk na obaveštenje o poruci ili otvaranje razgovora u Messages će srušiti aplikaciju na svim verzijama iOS, uključujući i najnoviju verziju 11.3 i 11.4 beta gradi.
Nevidljivi Unicode karakteri povećavaju korišćenje memorije na uređaju koji prima poruke, dovodeći do ponovljenog rušenja aplikacije. Bag takodje postoji na Mac računarima, a može uticati i na druge uređaje, kao što je Apple Watch. Primanje poruka sa ovim karakterima takođe ruši i WhatsApp na iOS.
U ovom trenutku, jedino rešenje koje bi moglo pomoći oporavku nakon otvaranja ovakve poruke je 3D Touch za otvaranje nove konverzacije u Messages, onda se treba vratiti na listu poruka i ukloniti onu koja sadrži navedeni kod.
Dokle god se pokušava da otvori razgovor sa porukom koja uključuje i skrivene karaktere aplikacija će se rušiti. Apple još uvek nije javno priznao bag, ali zakrpa bi mogla biti isporučena uskoro, sa novim iOS ažuriranjem.
Ni WhatsApp nije objavio nikakve ispravke za iOS i Android, tako da bag i dalje može da ruši aplikaciju za razmenu poruka na obe platforme.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



