





 Pratite nas preko RSS-a
Bag u Android 5 omogućava lako otključavanje lozinkom zaštićenog telefona [VIDEO]
Mobilni telefoni, 17.09.2015, 09:00 AM
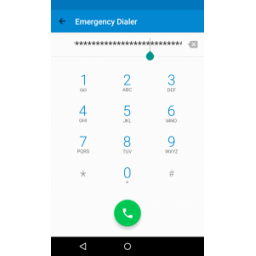
Ako imate Android 5 telefon sa bilo kojom osim najnovije verzije Lollipopa (v5.1.1) na njemu, i koristite lozinku za zaključavanje ekrana, bolje je da je zamenite PIN-om ili šemom ili još bolje da ažurirate svoj OS ako je to moguće.
Razlog je bezbednosni propust u Androidu (CVE-2015-3860) koji su otkrili istraživači sa Univerziteta Teksasa a koji omogućava da se vrlo lako zaobiđe ovaj zaštitni mehanizam i pristupi uređaju koji je zaštićen lozinkom.
Oni su otkili da ako pokušaju da otključaju telefon ili tablet izrazito dugom lozinkom kada je aplikacija za kameru uključena to će destabilizovati zaključavanje ekrana i dovesti do rušenja početnog ekrana.
Dakle, ukucavanjem previše karaktera u polje za lozinku, praktično je moguće isključiti zaštitni mehanizam i dobiti potpun pristup uređaju, podacima i aplikacijama na telefonu. Naravno, napadač mora imati fizički pristup uređaju da bi pokrenuo napad.
Propust je prisutan samo u Android Lollipop, najnovijoj verziji Googleovog mobilnog operativnog sistema.
Napad ne funkcioniše sa šemom ili PIN-om.
Petina korisnika Androida koristi ranjive verzije operativnog sistema.
Google je obavešten o ovom propustu i pre nedelju dana kompanija je objavila zakrpu za njene Nexus uređaje. Svi ostali korisnici Android 5 će morati da sačekaju proizvođače svojih telefona i mobilne operatere da distribuiraju ažuriranja, a dok se to ne desi, najbolje je da lozinku, ukoliko je koriste za zaključavanje ekrana, zamene PIN-om ili šemom i tako se zaštite od ovakvog napada.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



