





 Pratite nas preko RSS-a
Bag u iOS omogućava Siri da čita skrivene poruke na zaključanim telefonima
Mobilni telefoni, 22.03.2018, 09:00 AM
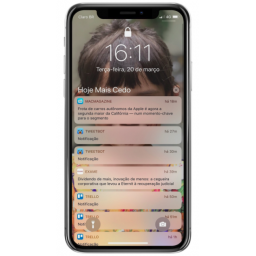
Brazilski web sajt Mac Magazine objavio je da su otkrili bag iOS koji može uticati na privatne razgovore korisnika ako koriste aplikacije za razmenu poruka kao što su WhatsApp, Telegram i druge.
Novi bag u Appleovom iOS mobilnom operativnom sistemu može omogućiti inteligentnom ličnom pomoćniku Siri da otkrije poruke iz aplikacija za razmenu poruka nezavisnih proizvođača na iPhoneu ili iPadu, čak i ako korisnici odaberu opciju da ostanu skrivene kada je uređaj zaključan.
iOS 11, najnovija verzija Appleovog mobilnog operativnog sistema, ima postavku koja omogućava da sakrijete sadržaj obaveštenja o porukama na ekranu vašeg uređaja ako je zaključan. Ako je ova postavka omogućena, i dalje ćete biti u mogućnosti da vidite da ste primili neke poruke, ali nećete moći da ih čitate dok ne otključate uređaj.
Ovo podešavanje je čak podrazumevano za iPhone X, ali morate ga sami odabrati na drugim iPhone ili iPad uređajima. Međutim, izgleda da Siri može da čita sadržaj većine ovih "skrivenih" obaveštenja, što znači da bilo ko može da čita vaše privatne poruke bez otključavanja uređaja.
Prema Mac Magazinu, greška ne utiče na Appleovu aplikaciju za razmenu poruka Messages, već samo na aplikacije nezavisnih proizvođača, uključujući i one veoma popularne kao što su WhatsApp, Skype i Telegram, koje većina korisnika iPhone uređaja svakodnevno koristi. Bag utiče i na stabilnu verziju iOS 11.2.6 i na trenutnu iOS 11.3 beta.
Mac Magazine je prijavio Appleu bag, pa se očekuje da će ga kompanija ispraviti pre nego što objavi iOS 11.3, koji bi trebalo da bude objavljen početkom sledeće nedelje.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



