





 Pratite nas preko RSS-a
BankBot: Opasni trojanac za Android maskiran u Flash Player
Mobilni telefoni, 21.07.2014, 08:42 AM
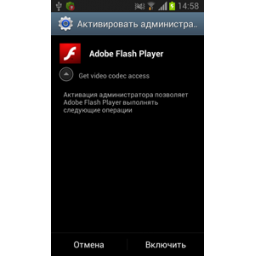
Stručnjaci ruske kompanije Doctor Web upozorili su na novog trojanca za Android nazvanog BankBot koji krade informacije o kreditnim karticama vlasnika Android telefona koje se koriste prilikom plaćanja na Google Play.
Malver se širi maskiran u Adobe Flash Player. Kada se instalira i pokrene, on pokušava da dobije administratorske privilegije na uređaju neprestano tražeći od korisnika da mu ih omogući prikazivanjem zahteva na ekranu koji ne prestaje da se pojavljuje sve dok korisnik ne odobri programu administatorske privilegije. Trojanac je toliko uporan sa tim zahtevom, koji se pojavljuje svake 0,1 sekunde, da korisnik praktično nema mnogo izbora. Na taj način BankBot obezbeđuje sebi određeni nivo zaštite od eventualnih kasnijih pokušaja uklanjanja.
Da bi ukrao informacije o kreditnoj kartici, Android.BankBot.21 proverava da li je aktivan prozor aplikacije Google Play. Ako jeste, malver prikazuje standardan formular kojim se povezuje kreditna kartica sa nalogom. Sve informacije unete u formular, kao što su broj kreditne kartice, datum isteka i CVC kod, kao i adresa i broj telefona vlasnika kartice, se šalju serveru napdača.
Pored toga, malver može da prikupi informacije o zaraženom uređaju, koje uključuju informacije o modelu telefona, IMEI, verziji operativnog sistema, spisak instaliranih aplikacija, kao i sadržaj svih dosupnih SMS poruka, i sve to se takođe šalje serveru koji je pod kontrolom kriminalaca.
Pored krađe informacija o kreditnim karticama - što je njegova primarna namena - BankBot može da sprovodi i brojne druge aktivnosti kada dobije komande od napadača. Te komande mogu biti poslate direktno od servera, ali i preko SMS poruka. Tako BankBot može da presreće sve dolazne SMS poruke, ali i da šalje poruke na određene brojeve.
Trojanac za sada cilja samo na ruske korisnike Androida, ali lako može biti izmenjen tako da postane problem i za korisnike Android uređaja u drugim zemljama. Stručnjaci ruske kompanije savetuju korisnicima da budu veoma opezni kada preuzimaju aplikacije za Android telefone, posebno ako se njima snabdevaju sa nezvaničnih marketa aplikacija.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



