





 Pratite nas preko RSS-a
Bankarski Trojanac Zeus za Android telefone
Mobilni telefoni, 13.07.2011, 11:06 AM

Denis Maslenikov za Secure list
Prva verzija bankarskog Trojanca Zeus (Zeus-in-the-Mobile - ZitMo), čija je meta bio zaštitni sistem za autorizaciju finansijskih transakcija korisnika (mTAN - Transaction authentication number, TAN ili T.A.N.), otkrivena je u septembru 2010. godine. Kasnije su otkrivene i ZitMo verzije pisane za Windows Mobile i Blackberry. Sve ovo nije bilo iznenađenje za istraživače bezbednosti koliko činjenica da sve do jula 2011. godine nije otkriven ZitMo za Android platformu. Tako je bilo sve do sada.
ZitMo za Android se veoma mnogo razlikuje od verzija pisanih za Symbian, Windows Mobile i Blackberry. Funkcionalnost i logika ZitMo Trojanaca pisanih za Symbian, Windows Mobile i Blackberry su u osnovi iste: C&C broj mobilnog telefona, SMS komande, mogućnost prosleđivanja SMS poruka sa određenog broja, kao i sposobnost menjanja C&C.
ZitMo za Android je daleko jednostavniji. APK fajl je veličine oko 19k. On je predstavljen kao zaštitna alatka kompanije Trusteer. Kada korisnik instalira ovu zlonamernu aplikaciju, u glavnom meniju se pojavljuje ikonica “Trusteer Rapport”:
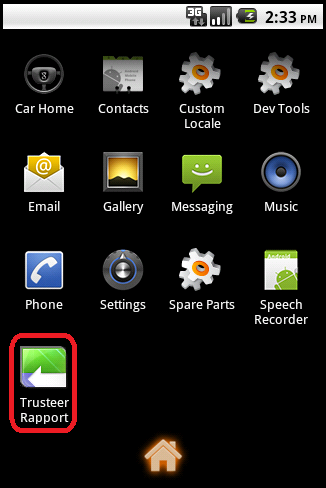
Nakon klika na ikonicu na ekranu telefona će se pojaviti sledeće:
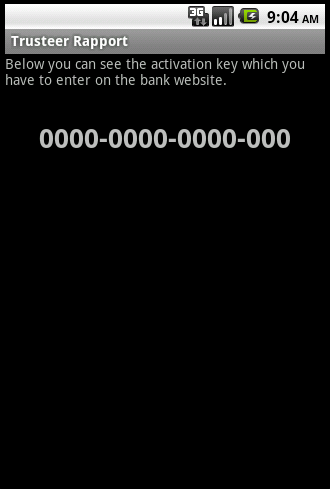
ZitMo je veoma jednostavan kada je reč o funkcijama koje ima. Zapravo, jedino što on može je da šalje sve dolazne SMS poruke (uključujući i one sa mTAN) ka udaljenom veb serveru http://******rifty.com/security.jsp i to u sledećem formatu:
f0={SMS_sender_number}&b0={SMS_text}&pid={infected_device_ID}
Način na koji se Android inficira ovim malware-om je sledeći. Na slici ispod vidite predlog za instalaciju navodnog zaštitnog rešenja kompanije Trusteer, koje garantuje bezbednost telefona prilikom obavljanja finansijskih transakcija, prijema i slanja SMS poruka i poziva:
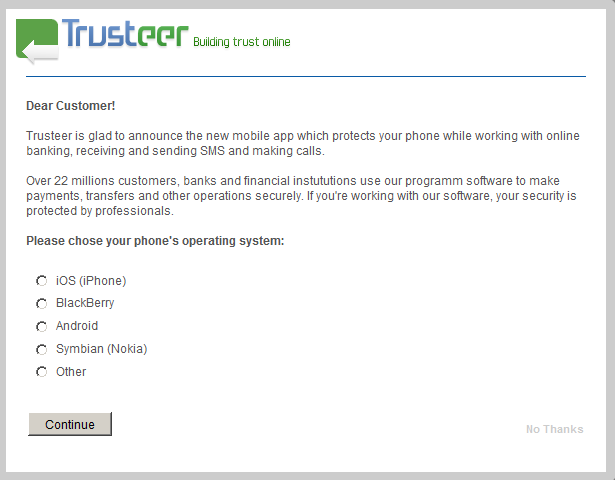
Ukoliko korisnik odabere Android sa ponuđene liste operativnih sistema, i potom klikne na dugme "Continue" biće preusmeren na stranicu na kojoj će mu biti zatraženo da preuzme "zaštitnu alatku":
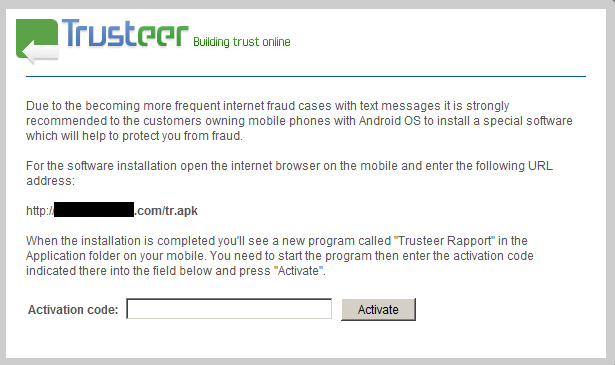
Međutim, ukoliko odabere neki drugi operativni sistem (‘iOS (iPhone)’, ‘BlackBerry’, ‘Symbian (Nokia)’ ili ‘Other’) neće dobiti ništa:
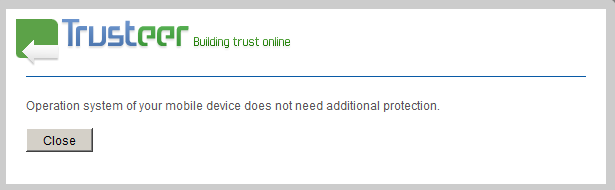
Drugim rečima, ovaj malware pogađa samo Android uređaje.
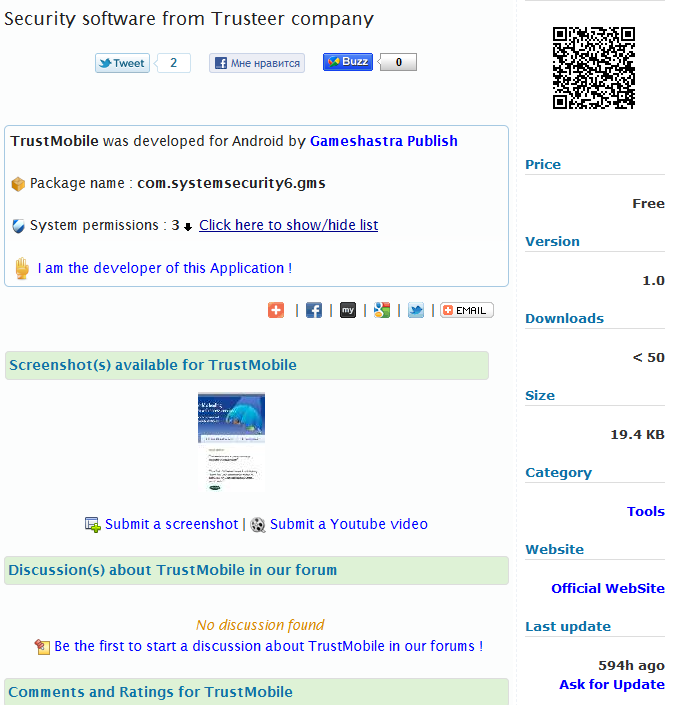
Osim na sajtu http://*************.com/tr.apk ZitMo za Android našao se u jednom trenutku i na Android Marketu. Sporna aplikacija je sada uklonjena, a postavljena je na Android Market verovatno 18. juna i o tome ima podataka na veb sajtovima koji čuvaju sve podatke o programima koje je odobrio Google:

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



