





 Pratite nas preko RSS-a
Bankarski trojanac za Android blokira antivirusne aplikacije
Mobilni telefoni, 25.11.2016, 09:30 AM
Jedan bankarski trojanac za Android, poput nekih svojih "kolega" sa deskop računara, ne samo da krade korisnička imena i lozinke iz aplikacija banaka, već sabotira i antivirusne aplikacije sprečavajući njihovo pokretanje.
Za sada, ovaj trojanac je primećen samo u Nemačkoj gde cilja mobilne aplikacije 15 nemačkih banaka. Ali ako mislite da ste zbog te činjenice bezbedni, varate se. Trojanac je otkriven u ranoj fazi delovanja, ali verovatno će se u bliskoj budućnosti pojaviti i u drugim zemljama.
Malver koga su otkrili stručnjaci kompanije Fortinet nazvan je Android/Banker.GT!tr.spy.
Ono po čemu se ovaj malver ističe je njegova sposobnost da detektuje instaliranu mobilnu antivirusnu aplikaciju i da je blokira.
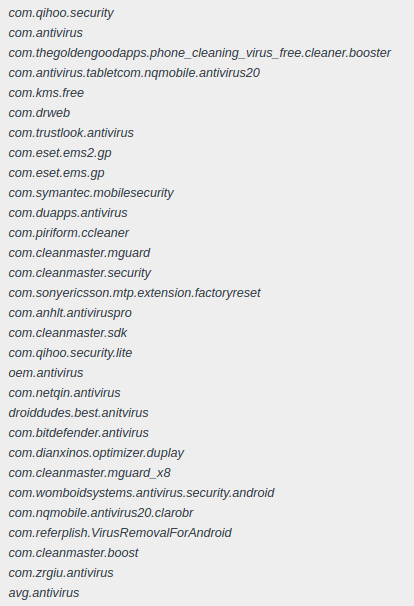
Spisak mobilnih antivirusa koje blokira Banker.GT je dug, i na njemu se nalate antivirusi kompanija ESET, Dr Web, Symantec i mnogi drugi.
Da bi mogao da blokira antivirus, prilikom instalacije aplikacije koja sadrži Banker.GT, korisnik aplikaciji mora da da administratorska prava.
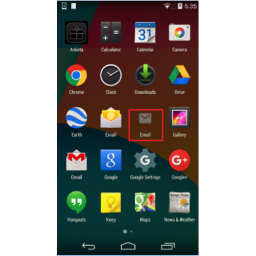
Aplikacija u kojoj je sakriven Banker.GT je email aplikacija.
To je dobar izbor sa gledišta onih koji šire ovaj malver, jer je logično da će korisnici biti spemniji da daju administratorska prava email klijentu pre nego nekoj drugoj aplikaciji.
Kada se instalira, aplikacija ima generičko ime (Email) i istu takvu ikonu, ali kada dobije administratorska prava, ikona će nestati sa ekrana i trojanac će nastaviti da radi nevidljivo, u pozadini.
Nakon infekcije, kao što to inače rade današnji mobilni i desktop malveri, i Banker.GT će početi da prikuplja informacije o inficiranom uređaju, kao što su IMEI, model telefona, broj telefona, verzija Androida, a zatim će kontaktirati svoj server i registrovati inficirani uređaj.
Od tog trenutka, server će slati komande novom botu da presreće sve dolazne SMS poruke, da šalje SMS poruke i USSD zahteve, da šalje SMS poruke svim kontaktima iz telefona, da preuzme ažuriranu listu ciljanih aplikacija sa servera, da šalje informacije prikupljene sa uređaja serveru, da postavi lozinku za zaključavanje ekrana ili je obriše i druge.
Pošto je Banker.GT bankarski trojanac, njegov glavni zadatak je da nadgleda aktivne procese i da primeti kada korisnik pokrene mobilnu aplikaciju banke. Kada se to dogodi, trojanac prikazuje prozor koji prekriva ekran uređaja, koji je ustvari lažna stranica za prijavljivanje. Kada korisnik unese potrebne podatke, malver ih šalje svom komandno-kontrolnom serveru.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



