





 Pratite nas preko RSS-a
Bankarski trojanac za Android ostaje aktivan i kada je inficirani telefon u režimu spavanja
Mobilni telefoni, 22.11.2016, 09:00 AM
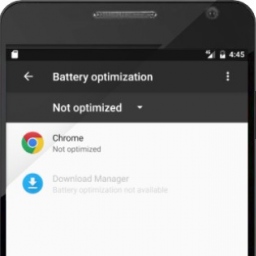
Novi bankarski trojanac za Android ostaje povezan sa svojim komandno-kontrolnim serverima čak i kada inficirani uređaji pređu u režim spavanja.
Problem leži u nečemu što se zove Doze.
Doze je režim koji se aktivira kada korisnik ne koristi uređaj neko vreme. Doze je prvi put predstavljen kada je objavljen Android 6.0 koji je doneo dve nove funkcije koje štede energiju i koje produžavaju trajanje baterije tako što upravljaju ponašanjem aplikacija kada uređaj nije povezan sa izvorom napajanja. Doze je jedna od te dve nove funkcije koja smanjuje potrošnju baterije a druga je nazvana App Standby,
Kada su ove funkcije aktivne, operativni sistem ograničava aplikacijama pristupanje mreži i ostalim servisima na telefonu da bi sačuvao bateriju, osim ako aplikacija nije stavljena na belu listu izuzetaka optimizacije baterije.
Maliciozni program sebe treba da doda toj beloj listi izuzetaka.
Da bi to uradio, Trojanac se maskira u legitimnu aplikaciju, na primer, u browser Chrome, da bi prevario korisnika da mu da neophodnu dozvolu.
Bez obzira na masku koju nosi, korisniku je bolje mu kaže "ne". Stručnjaci kompanije Symantec kažu da ako korisnik odobri zahtev, malver će biti dodat beloj listi izuzetaka za Battery Optimization, što mu omogućava da ostane povezan sa serverom koji je pod kontrolom napadača čak i kada je uređaj neaktivan.
Kada to postigne, malver ima odrešene ruke da čita SMS poruke, instalira prečice i proverava status telefona.
Glavna funkcionalnost malvera je da proverava da li je neka od sledećih aplikacija instalirana na inficiranom uređaju:
-
nh.smart,
-
com.shinhan.sbanking,
-
com.webcash.wooribank,
-
com.ATsolution.KBbank,
-
com.hanabank.ebk.channel.android.hananbank.
Ako trojanac nađe neku od ovih aplikacija, obrisaće je i tražiće od korisnika da instalira malicioznu kopiju aplikacije, koja će mu poslužiti kao zamka za korisnika od koga će pomoću nje probati da ukrade korisničko ime i lozinku.
Android.Fakebank.B nije prvi malver koji koristi društveni inženjering da bi prevario korisnika, a sigurno neće biti ni poslednji.
Imajući to u vidu, korisnici moraju imati antivirusno rešenje koje je ažurirano. Oni nikada ne bi trebalo da otvraraju sumnjive linkove i priloge u emailovima.
Korisnici bi trebalo da budu na oprezu kada su u pitanju aplikacije koje zahtevaju neograničene dozvole koje nisu potrebne njihovim funkcijama. Na primer, Chromeu nije mesto na beloj listi izuzetaka za optimizaciju baterije.
Zato vas podsećamo - zdrav razum vam je najbolji prijatelj kada je u pitanju digitalna bezbednost.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



