





 Pratite nas preko RSS-a
Baterija Androida se sporo puni a brzo troši? Možda je u pitanju malver
Mobilni telefoni, 26.03.2014, 08:19 AM
Stručnjaci kompanije Trend Micro otkrili su novi malver koji je dizajniran za rudarenje kriptovaluta. Malver nazvan ANDROIDOS_KAGECOIN.HBT se koristi za rudarenje različitih digitalnih valuta, uključujući i Bitocine, Litecoine i Dogecoine.
Posledica infekcije uređaja ovim malverom može biti kraći životni vek baterije uređaja, pa i samog uređaja.
Istraživači su pronašli prepakovane kopije popularnih aplikacija kao što su Football Manager Handheld i TuneIn Radio koje sadrže maliciozni kod. U aplikacije je ubačen kod za rudarenje uzet iz legitimne aplikacije za rudarenje kriptovaluta. Taj kod je baziran na kodu poznatog cpuminer softvera.
Program za rudarenje radi u pozadini i to onda kada otkrije da je zaraženi uređaj povezan sa internetom. CPU miner se povezuje sa dinamičkim domenom koji ga preusmerava na Dogecoin pool.
Do 17. februara, mreža mobilnih rudara zaradila je hiljade Dogecoina. Posle toga, kriminalci su promenili pool. Malver je konfigurisan da preuzme fajl, koji sadrži informacije neophodne za ažuriranje konfiguracije minera. Konfiguracijski fajl je ažuriran i CPU miner se sada povezuje sa poznatim WafflePoolom.
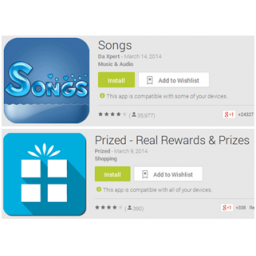
Ove aplikacije za rudarenje kriptovaluta pronađene su izvan Googleove prodavnice aplikacija. Ali stručnjaci Trend Micro otkrili su isti obrazac ponašanja i u aplikacijama na Google Play. Ove aplikacije su preuzeli milioni korisnika, što znači da se možda mnogi Android uređaji koriste u ove svrhe, za račun sajber kriminalaca.
Stručnjaci su analizirali kod aplikacija sa Google Play i otkrili jednu bitnu razliku u odnosu na maliciozne aplikacije koje su pronađene izvan Googleove prodavnice: rudarenje započinje onda kada se puni baterija uređaja, što znači da povećana potrošnja energije neće biti toliko upadljiva. Još jedna razlika je i to što se ove aplikacije koriste za kopanje Litecoina.
Ipak, telefoni nemaju dovoljno kapaciteta da bi zaista efikasno rudarili. Korisnici zaraženih uređaja brzo će primetiti da se nešto dešava - sporo punjenje ili pregrejani telefoni biće alarm da nešto nije u redu, te tako malver ne može ostati dugo nevidljiv.
Ako korisnik primeti da se baterija telefona ili tableta iznenada puni sporo ili da se baterija brzo troši ili da je telefon pregrejan, trebalo bi da razmotre i mogućnost da je uređaj zaražen malverom koji je angažovao uređaj na poslovima rudarenja. Čak i ako aplikacije preuzimate isključivo sa Google Play marketa, to ne znači da ste bezbedni, kažu stručnjaci.
Trend Micro je o ovome obavestio Googleov tim za bezbednost.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



