





 Pratite nas preko RSS-a
Broj mobilnih ransomwarea utrostručen, Fusob i dalje najrašireniji mobilni ransomware
Mobilni telefoni, 29.05.2017, 00:00 AM
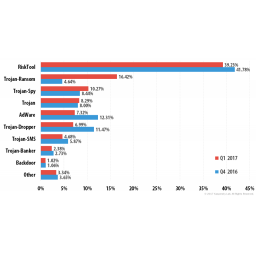
Ransomware je pretnja koja se uglavnom verzuje za Windows računare. Međutim, i ransomware za mobilne uređaje postaje sve rašireniji. Šta više, broj infekcija u prva tri meseca ove godine je utrostručen u odnosu na poslenja tri meseca prošle godine.
Prema izveštaju koji je objavila kompanija Kaspersky Lab, broj mobilnih ransomwarea je dostigao 218625 u prva tri meseca ove godine, dok je prošle godine, u poslednjem kvartalu taj broj bio 61832.
Prema podacima iz ovog izveštaja, Ransom.AndroidOS.Fusob.h je i dalje najrašireniji mobilni ransomware, koji je zaslužan za skoro 45% napada svih mobilnih ransomwarea.
Kada je ovaj trojanac pokrene, on traži administratorske privilegije, prikuplja informacije o uređaju, kao što su GPS koordinate i istorija poziva, i prikupljene informacije zatim šalje serveru. U zavisnosti od podataka koje dobije, server može da uzvrati komandom da blokira uređaj.
Proizvodi za mobilnu zaštitu Kaspersky Laba su detektovali 1,2 miliona malicioznih instalacionih paketa i više od 32000 mobilnih bankarskih trojanaca.
Ovo je još jedan pokazatelj da zaštitna rešenja nisu samo za računare, već i za mobilne uređaje, jer broj mobilnih pretnji nastavlja da raste, a među njima i ransomwarea, koji su za kriminalce dobro rešenje za brzu i laku zaradu.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



