





 Pratite nas preko RSS-a
Cyber.Police: Ransomware koji inficira Android uređaje bez interakcije korisnika
Mobilni telefoni, 27.04.2016, 01:00 AM
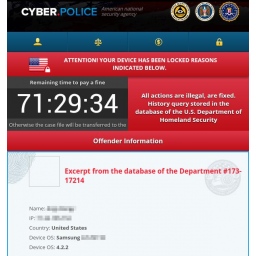
Ransomwarei za mobilne uređaje nisu naročito rašireni kao oni koji ciljaju računare. Ipak, istraživači kompanije Blue Coat otkrili su jedan neobični mobilni ransomware koji se isporučuje pomoću exploit alata i koji ne zahteva bilo kakvu interakciju korisnika da bi inficirao uređaj.
Ransomware je nazvan Cyber.Police, a istraživači su ga nazvali Dogsuspectus. Za razliku od ransomwarea za računare Cyber.Police ne šifruje fajlove korisnika, već samo zaključava ekrane inficiranih Android uređaja.
Ransomware se predstavlja kao upozorenje nepostojeće “Američke nacionalne bezbednosne agencije” koja kažnjava korisnika računara zbog navodnih nelegalnih aktivnosti. Kriminalci traže od žrtve da kupi dve Apple iTunes poklon kartice u vrednosti od po 100 dolara i pošalje im kodove kartica. Apple može da prati iTunes poklon kartice, ali one u sajber podzemlju mogu biti korišćene kao virtuelna valuta tako da mogu proći i godine pre nego što budu iskorišćene.
Istraživači kažu da su mogli da povežu inficirani uređaj sa računarom i da kopiraju neizmenjene dokumente, fotografije i druge fajlove i sa interne memorije uređaja i sa SD kartice. Oni su uspeli da uklone malver kada su resetovali uređaj na fabrička podešavanja. To je jedini način da se Cyber.Police ukloni jer se instalira na uređaju kao obična aplikacija. Nadogradnja na noviju verziju Androida nije od pomoći jer taj proces ne utiče na aplikacije instalirane na uređaju.
Do infekcije Android uređaja dolazi kada korisnik poseti web sajt koji sadrži maliciozni JavaScript kod koji se isporučuje preko malicioznih reklama (malvertajzing).
Istraživači firme Zimperium potvrdili su da maliciozni kod sadrži exploit koji je procureo prošle godine kada je hakovana italijanska kompanija Hacking Team.
Analiza istraživača je otkrila i sledeće: exploit koristi ranjivost u libxslt Android biblioteci koja omogućava napadačima da preuzmu payload nazvan module.so koji sadrži kod za exploit “Towelroot” i koji omogućava dobijanje administratorskih privilegija na uređaju. Kada se obezbedi takav pristup uređaju, module.so preuzima dodatni Android APK koji sadrži kod ransomwarea. Sada napadači mogu krišom instalirati ransomware bez ikakvog učešća korisnika u tom procesu. Tokom napada, uređaj neće prikazivati kao što je to uobičajeno zahtev za davanje dozvola aplikacijama koji se obično prikazuje korisniku tokom instalacije bilo koje Android aplikacije.
Istraživači iz Blue Coat kažu da inficirani uređaji šalju nešifrovani saobraćaj centralnom serveru za komandu i kontrolu. Oni su pratili saobraćaj sa 224 Android uređaja, tableta i smart telefona, koji koriste verzije Androida od 4.0.3 do 4.4.4.
Korišćenje exploita Hacking Teama i Towelroot exploita za instalaciju malvera na Android uređajima uz pomoć automatizovanih exploit alata može imati ozbiljne konsekvence. “Najvažnija od njih je da ovi stariji uređaji koji nisu ažurirani niti će verovatno biti ažurirani najnovijom verzijom Androida, mogu u nedogled ostati podložni napadu”, kažu istraživači.

Izdvojeno
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Pratite nas

Nagrade


Prijatelji



