





 Pratite nas preko RSS-a
Devet lažnih aplikacija sa adwareom iz Google Play prodavnice preuzelo 8 miliona korisnika
Mobilni telefoni, 15.01.2019, 01:00 AM
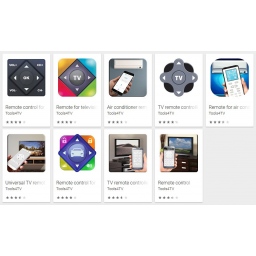
Lukas Stefanko iz kompanije ESET otkrio je u Google Play prodavnici devet lažnih aplikacija napravljenih samo sa jednim ciljem - da prikazuju reklame na korisničkim uređajima. Ovih devet aplikacija instalirano je ukupno više od osam miliona puta.
Među najtraženijim od ovih aplikacijama su četiri sa preko 500000 instalacija, jedna ima preko milion, a druga pet miliona instalacija.
Sve se reklamiraju kao aplikacije za daljinsko upravljanje za uređaje kao što su televizori i klima uređaji, i svi su delo istog programera (Tools4TV).
Stefanko kaže da nijedna od obećanih funkcionalnosti nije prisutna ni u jednoj aplikaciji.
Kada se pokrenu, aplikacije koje sadrže adware se skrivaju od pogleda korisnika i počinju da prikazuju oglase.
Najpopularnija aplikacija predstavlja univerzalni daljinski upravljač za TV i druge uređaje u kući. Ona je takođe i najduže u Google Play prodavnici, a od 28. juna ima više od pet miliona instalacija. Stefanko kaže da je ova aplikacija postavljena na Google Play sa adwareom jer nije dobila ažuriranje od kada je prvi put dodata u junu.
To se ne može reći za druge aplikacije, koje su dobijale ažuriranja dok su bile u Google Play prodavnici, uprkos činjenici da njihov odeljak „Dodatne informacije“ prikazuje samo jedno ažuriranje.
Stefanko je informisao Google o ovim aplikacijama, posle čega su one uklonjene iz prodavnice.
Prošle nedelje Googleu je prijavljeno još 85 aplikacija koje su sadržale adware koje je otkrio Trend Micro. Ove aplikacije su ukupno instalirane više od devet miliona puta.
Ove aplikacije koje su objavljene pod različitim imenima programera, potpisane različitim sertifikatima, takođe su se skrivale od korisnika. One su bile vrlo agresivne i prikazivale su reklame automatski, svakih 15 ili 30 minuta, ili kad god bi korisnik otključao uređaj.
Korisnici Androida koji na svojim uređajim još uvek imaju lažne aplikacije koje je otkrio Stefanko mogu ih deinstalirati iz Podešavanja -> Aplikacije.

Izdvojeno
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Ovaj Android malver krade podatke čak i kada telefon nije povezan na internet

Istraživači kompanije ThreatFabric otkrili su novi Android malver Manic koji kombinuje funkcije bankarskog trojanca, špijunskog softvera i alata za... Dalje
Pratite nas

Nagrade


Prijatelji



