





 Pratite nas preko RSS-a
DroidJack i drugi malveri u lažnim Pokemon GO aplikacijama
Mobilni telefoni, 08.08.2016, 08:30 AM
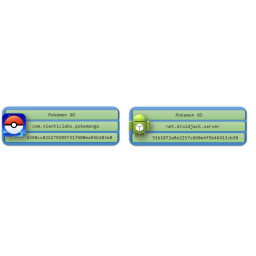
Bezbednosni istraživači iz kompanije Dell otkrili su sedam novih Android aplikacija koje su predstavljene kao zvanična aplikacija Pokemon GO, a koje su ustvari inficirane različitim vrstama malvera, uključujući adware i RAT (Remote Access Trojan) DroidJack.
Lažne aplikacije Pokemon GO su otkrivene prošlog meseca, odmah pošto je igra Pokemon GO objavljena u Australiji, na Novom Zelandu i SAD.
Prevaranti su iskoristili veliko interesovanje korisnika za ovu igru da bi distribuirali lažne aplikacije preko nezvaničnih prodavnica aplikacija ili preko uputstava tipa “kako preuzeti i instalirati Pokemon GO u vašoj zemlji”.
Mesec dana kasnije, istraživači kompanije Dell otkrili su aplikacije inficirane DroidJackom, pod nazivima com.nianticlabs.pokemongo i net.droidjack.server. Ove dve aplikacije omogućavaju napdačima potpunu kontrolu nad uređajem, krađu podataka sa telefona, obavljanje poziva, fotografisanje i snimanje videa pomoću kamere i prisluškivanje korisnika pomoću mikorfona.
Osim DroidJacka, trojanca koji omogućava napadačima pristup uređaju sa daljine, aplikacije koje su otkrili su istraživači sadrže i adware. Dve takve aplikacije su net.ksbicrwkn.pokemongousa i eu.auauvcqwu.pokemongocoins. Od korisnika koji preuzmu i instaliraju ova aplikacije traže se administratorske privilegije. Ako korisnik aplikaciji odobri ovakva prava, ona će početi da mu dosađuje reklamama koje prekrivaju ceo ekran.
Istraživači su otkrili i maliciozne aplikacije koje su predstavljene kao Pokemon GO, a koje su svrstali i u potencijalno neželjene aplikacije ili takozvane installere. Jedina svrha ovih aplikacija je da instaliraju druge aplikacije sa Google Play ili iz nezvaničnih prodavnica, obično u sklopu nekog partnerskog programa preko koga kriminalci dobijaju nadoknadu za svaku instalaciju.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



