





 Pratite nas preko RSS-a
Europol: Prekinuta operacija opasnog Android malvera FluBot
Mobilni telefoni, 02.06.2022, 10:30 AM
Akcijom policija iz 11 zemalja koju je predvodio Europol prekinuta je operacija jednog od najraširenijih mobilnih malvera, malvera FluBot.
Od 2020. godine, FluBot je zarazio najmanje 60.000 uređaja od kojih je većina u vlasništvu korisnika iz Španije.
Španska policija je prošle godine izvela nekoliko racija u Barseloni i uhapsila četiri osobe za koje se smatralo da su ključni članovi grupe koja stoji iza malvera koji je do tada registrovan uglavnom na uređajima u tom regionu. Pauza u distribuciji malvera bila je kratkotrajna, posle čega je malver nastavio da se širi po Finskoj, Nemačkoj, Velikoj Britaniji i Japanu.
Juče je Europol saopštio da je istraga nadležnih agencija Australije, Belgije, Finske, Mađarske, Irske, Španije, Švedske, Švajcarske i SAD rezultirala preuzimanjem infrastrukture malvera za koje je zaslužna holandska policija koja je tu akciju izvela prošlog meseca. Holandska policija je u sredu objasnila da je tokom svoje akcije isključila 10.000 žrtava malvera sa mreže FluBot. Europol je naglasio da je infrastruktura FluBota sada pod njihovom kontrolom, tako da ne može doći do novog talasa infekcija.
Europol je napomenuo da je istraga još uvek u toku i da se ulažu značajni napori da se identifikuju oni koji stoje iza malvera. U juče izdatom saopštenju, nije bilo pomena o hapšenjima, tako da je po svemu sudeći akcija policije u ovoj fazi bila usmerena na preuzimanje kontrole nad infrastrukturom malvera.
Android malver FluBot agresivno se širi putem SMS-a, a dizajniran je za krađu lozinki, informacija o onlajn bankovnim nalozima i drugih osetljivih informacija sa zaraženih pametnih telefona.
Prema analizi firme ThreatFabric objavljenoj početkom godine, malver je mogao da se širi preko SMS poruka više od drugih bankarskih trojanaca zbog pametnog mehanizma sličnog crvu unutar njegovog koda koji omogućava operateru malvera da prikupi kontakte žrtve koji su prosleđivani na server pod kontrolom napadača.
„Ova vrsta zlonamernog softvera je mogla da se širi poput požara zbog svoje sposobnosti da pristupi kontaktima zaraženog pametnog telefona. Poruke koje sadrže linkove do FluBot malvera su zatim poslate na ove brojeve, što je pomoglo da se malver širi dalje“, objasnio je Europol.
Malver se, dakle, obično instalira putem poruka koje od žrtava traže da kliknu na linkove ili instaliraju aplikacije pod izgovorom da je to neophodno zbog isporuke paketa ili da bi mogli da preslušaju govornu poštu. Osim na ovaj način, malver se širio i preko aplikacija u Google Play prodavnici, ažuriranja aplikacije Flash Player i na neke druge načine.
Pristup kontaktima korisnika omogućio je grupi da prikupi više od 11 miliona telefonskih brojeva u Španiji, što predstavlja oko 25% stanovništva. Stručnjaci su svojevremeno upozoravali da ako se ništa ne preduzme, grupa koja stoji iza FluBota mogla bi da prikupi sve telefonske brojeve u Španiji u roku od 6 meseci.
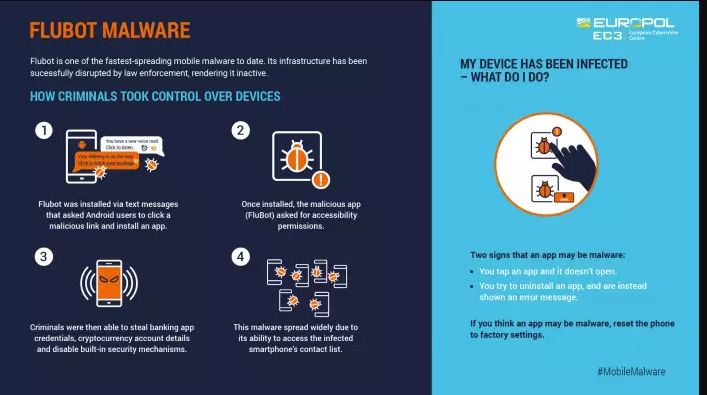
Osoba čiji se uređaj zloupotrebljava za slanje SMS poruka sa linkom za FluBot ne primećuje ništa čudno jer se sve dešava u pozadini. Zbog toga se FluBot u nekim delovima sveta širio poput šumskog požara jer mu je dovoljno svega nekoliko uspešnih inicijalnih infekcija da bi dospeo do velikog broja uređaja.
Ovaj Opasni Android bankarski trojanac može da prikaže lažne ekrane za prijavu preko legitimnih aplikacija za elektronsko bankarstvo i tako ukrade detalje o platnim karticama vlasnika uređaja. Pored toga, malver može da pristupi sadržaju SMS poruka i da nadgleda obaveštenja, tako da napadači mogu da presretnu dvofaktorsku autentifikaciju i OTP kodove.
„FluBot infrastruktura je sada pod kontrolom organa za sprovođenje zakona, čime se zaustavlja destruktivna spirala“, rekao je Europol u sredu dodajući da je međunarodna policijska saradnja bila ključna u uklanjanju FluBot kriminalne infrastrukture.
Za one koji sumnjaju da su im uređaji zaraženi FluBotom, Europol predlaže da izvrše resetovanje na fabrička podešavanja koje u potpunosti uklanja malver sa uređaja.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



