





 Pratite nas preko RSS-a
Google i Apple uklonili špijunsku aplikaciju za poruke iz svojih prodavnica aplikacija
Mobilni telefoni, 24.12.2019, 04:00 AM
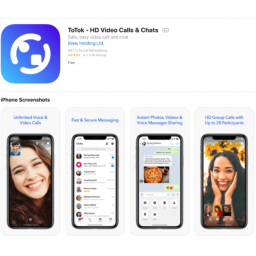
Aplikaciju koja je prvenstveno bila namenjena korisnicima u Ujedinjenim Arapskim Emiratima, ali koja se koristi i u drugim delovima sveta, uključujući i Sjedinjene Države, američka obaveštajna služba označila je kao špijunski program.
Aplikacija za poruke ToTok objavljena je u Googleovoj Play prodavnici i Appleovoj App Store krajem jula, ali je ubrzo postala jedna od najpopularnijih aplikacija u UAE. Pozitivne ocene i stalno rastući broj preuzimanja ubedili su mnoge da je preuzmu, posebno u zemlji u kojoj su slične aplikacije, uključujući WhatsApp i Skype, zabranjene.
UAE takođe zabranjuje upotrebu VPN softvera kojim se zaobilaze ova ograničenja, pa su mnogi smatrali ToTok alternativom koju su dugo čekali.
Ali prošle nedelje, obaveštajci Sjedinjenih Država upozorili su da je ToTok zapravo špijunski alat koji može prikupljati podatke o korisnicima i potom ih slati vlastima Ujedinjenih Arapskih Emirata, tehnički im omogućavajući da prate kog žele i kad žele.
Američke vlasti preporučile su uklanjanje aplikacije sa Android i iPhone uređaja. I Google i Apple uklonili su aplikaciju iz svojih prodavnica, ali ToTok i dalje normalno radi ako je već instalirana.
Istraživač Patrik Vardl je detaljno analizirao aplikaciju kako bi utvrdio kako se ona može koristiti kao sredstvo za špijunažu i otkrio da je UAE, u stvari, razvila veoma napredno rešenje za praćenje koje ne koristi ono što se obično koristi za špijunažu. U aplikaciji nema backdoora ili exploita, kaže Vardl, ali potrebna su odobrenja za pristup mikrofonu, podacima o lokaciji, fotografijama, kameri, kalendaru, kontaktima i Siri.
Iako je u pitanju aplikacija za razmenu poruka, programer pokušava da prevari korisnike da se ToTok ne koristi u zlonamerne svrhe pružajući objašnjenje za svaku dozvolu. Na primer, za lokaciju, ToTok kaže da su joj potrebni takvi podaci za prikazivanje informacija o vremenu.
„Ova „legitimna“ funkcionalnost aplikacije zaista je genijalnost cele operacije masovnog nadzora: bez exploita, bez backoora, bez malvera, samo „legitimne“ funkcionalnosti”, kaže Vardl, ističući da su upravo one pružile vlastima UAE detaljan uvid u komunikacije velikog dela stanovništva zemlje.
ToTok ne spominje end-to-end enkripciju, već da koristi „jaku enkripciju“. Ali, kako Vardl objašnjava, niko ne zna gde podaci idu i ko im pristupa.
“Jednom kada znate ko sa kim razgovara, a možda čak i ono što oni govore, možete prepoznati konkretne osobe koje vas zanimaju”, zaključuje on.
Pre nego što je uklonjen, ToTok je ušao u trending u Sjedinjenim Državama, premašivši 600000 preuzimanja u novembru i na Androidu i na iOS-u.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



