





 Pratite nas preko RSS-a
Google iz Play prodavnice uklonio 813 ''creepware'' aplikacija
Mobilni telefoni, 13.05.2020, 10:30 AM
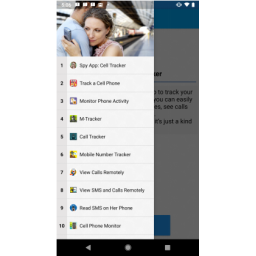
Google je prošle godine uklonio 813 takozvanih “creepware” aplikacija iz zvanične Android Play prodavnice nakon izveštaja grupe istraživača koji su proučavali aplikacije koje se mogu koristiti za praćenje.
Istraživanje koje stoji iza prošlogodišnjeg izveštaja objavljeno je ovog meseca na internetu u dokumentu pod nazivom „Mnogo vrsta creepwarea koristi se za interpersonalne napade“.
U dokumentu su istraživači sa Univerziteta u Njujorku, iz Cornell Techa i NortonLifeLocka (ranije Symantec) analizirali takozvane “creepware” aplikacije.
Izraz creepware odnosi se na mobilne aplikacije koje nemaju sve karakteristike špijunskog softvera ili stalkerwarea, ali se ipak, direktno ili indirektno, mogu koristiti za uhođenje, maltretiranje, prevaru ili pretnju drugoj osobi.
Istraživački tim kaže da je razvio algoritam koji je nazvan CreepRank koji identifikuje creepware ponašanje u mobilnim aplikacijama, a zatim dodeljuje takozvane "crep bodove" svakoj aplikaciji.
Na primer, algoritam CreepRank može da identifikuje aplikacije sa funkcijama koje se mogu zloupotrebiti za izvlačenje SMS poruka sa uređaja, falsifikovanje identiteta drugog korisnika u IM/SMS četu, pokretanje DoS napada (SMS/IM bombe itd.), sakrivanje drugih aplikacija, kontrolu pristupa drugim aplikacijama, praćenje lokacije i još mnogo toga.
Aplikacije koje samostalno implementiraju ove funkcije ne kvalifikuju se kao špijunski softver ili stalkerware (spouseware), ali ipak omogućavaju neki oblik zloupotrebe, ili se mogu kombinovati sa drugima zarad špijuniranja.
Nakon razvoja CreepRank algoritma, istraživački tim ga je koristio za identifikaciju creepware aplikacija u stvarnom svetu.
Istraživački tim je to uradio tako što je pokrenuo CreepRank na uzorku anonimnih podataka iz aplikacija instaliranih na više od 50 miliona Android pametnih telefona. Ove podatke obezbedio je NortonLifeLock, a dolazili su sa stvarnih uređaja na kojima je instaliran mobilni antivirus Norton Mobile Security.
Za svaku aplikaciju, algoritam CreepRank izračunao je takozvane “creep bodove”, a zatim su istraživači rangirali aplikacije kako bi otkrili one koje se mogu zloupotrebiti za praćenje ili uznemiravanje korisnika.
Istraživači su rekli da je analizom Top 1000 aplikacija baziranoj na CreepRank bodovanju utvrđeno da se 857 kvalifikovalo kao creepware, sa “creepware funkcijama” koje imaju centralnu ulogu u aplikaciji, a ponekad i u njenom reklamiranju.
Ovo je obuhvatalo aplikacije koje omogućavaju lažno predstavljanje (114 aplikacija), uznemiravanje (80 aplikacija, uključujući “SMS bombaše”), hakerske tutorijale (63 aplikacije) i druge.
Primenjujući CreepRank algoritam na podatke aplikacija iz 2017., 2018. i 2019. godine, istraživači su rekli da su pronašli 1095 creepware aplikacija, što je više od milion instalacija na stvarnim uređajima.
Istraživački tim je rekao da je prošlog leta obavestio Google o ovih 1095 aplikacija, a bezbednosni timovi tehnološkog giganta intervenisali su i uklonili 813 zbog kršenja uslova i pravila Play prodavnice.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



