





 Pratite nas preko RSS-a
Google iz Play prodavnice uklonio četiri aplikacije zaražene trojancem Overseer
Mobilni telefoni, 19.09.2016, 08:00 AM
Google je iz Play prodavnice uklonio četiri Android aplikacije kada su stručnjaci kompanije Lookout otkrili da su one zaražene trojancem koji špijunira korisnike prikupljajući informacije o inficiranim uređajima i njihovim korisnicima.
S obzirom na namenu inficiranih aplikacija, izgleda da je neko ko stoji iza njih, ciljao biznismene i turiste, i to verovatno one koji putuju u Rusiju ili dolaze iz nje.
Tri aplikacije služe za prikazivanje vesti, i njih potpisuje RSS News, Inc.. Dve od ovih aplikacija prikazuju vesti koje su u vezi Rusije, dok treća prikazuje vesti koje se odnose na aktuelne evropske teme.
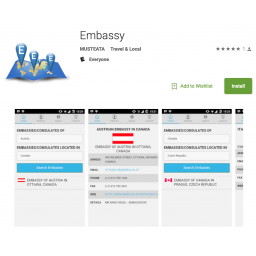
Četvrta aplikacija služi za pretragu ambasada u celom svetu.
Ove četiri aplikacije sadrže trojanca nazvanog Overseer koji komunicira sa svojim komando-kontrolnim serverom preko HTTPS. Kada dobije komande sa servera, trojanac prikuplja informacije o uređaju i šalje ih serveru.
Informacije koje prikuplja malver su IMEI, IMI, MCC i MNC identifikatori, model telefona, mobilni operater, proizvođač uređaja, ID uređaja, verzija Androida i druge.
Osim ovih podataka, trojanac prikuplja kontakte iz telefona, informacije o svim nalozima korisnika na inficiranom uređaju, trenutno instaliranim aplikacijama, dozvolama aplikacija, ID bazne stanice, geografsku širinu i dužinu, ID mreže i pozivni broj.
Trojanac je veoma temeljan, pa su među podacima koje prikuplja i informacije o tome koliko je puta korisnik pozivao određene brojeve.
Overseer je po svemu sudeći delo iskusnog programera koga zanima šta ljudi čitaju i gde putuju.
S obzirom da trojanac ne pokušava da zaradi od lažnih klikova ili instalacije adwarea, to ukazuje da iza njega stoji grupa koja se bavi političkom ili ekonomskom sajber špijunažom.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



