





 Pratite nas preko RSS-a
Google iz Play prodavnice uklonio šest aplikacija zaraženih trojancem Valeriy
Mobilni telefoni, 24.06.2016, 09:30 AM
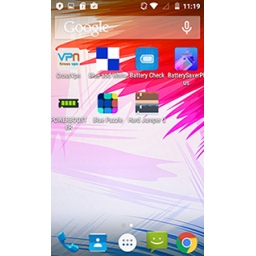
Iako se Googleova prodavnica aplikacija Play i dalje smatra najsigurnijom prodavnicom aplikacija za Android, s vremena na vreme kriminalci kvare njenu reputaciju bezbedne oaze u ekosistemu Androida kada njihove maliciozne aplikacije nađu svoje mesto u ponudi prodavnice.
Google je iz Play prodavnice uklonio šest Android aplikacija koje su prema tvrdnjama ruskog proizvođača antivirusa kompanije Doctor Web zaražene trojancem Android.Valeriy. Android.Valeriy.1.origin je trojanac implementiran kao maliciozni plug-in ugrađen u benigne aplikacije.
Sporne aplikacije su uglavnom igre i uslužni alati: Battery Booster, Power Booster, Blue Color Puzzle, Blue And White, Battery Checker i Hard Jump - Reborn 3D.
Pre nego što su uklonjene, ove aplikacije je preuzelo više od 15500 korisnika Androida. Međutim, stručnjaci Doctor Weba uspeli su da pristupe komandno-kontrolnom serveru (C&C server) trojanca i otkrili da je ustvari više od 55000 korisnika zaraženo trojancem Valeriy.
Trojanac stupa u akciju posle instalacije i pokretanja neke od pomenutih aplikacija. On kontaktira svoj C&C server od koga dobija spisak URL-ova koje zatim otvara u browseru uređaja.
Ovo je ponašanje tipično za adware i dovoljno je da aplikacije budu uklonjene iz Play prodavnice. Nažalost, trojanac se ne zaustavlja na ovome.
On pretplaćuje korisnika na premijum brojeve različitih partnerskih programa od kojih kriminalci koji stoje iza ovog malvera zarađuju. To se dešava prilično često, tako da ako malver opstane nekoliko dana na telefonu, korisnika bi na kraju meseca moglo da sačeka neprijatno iznenađenje u vidu velikog telefonskog računa.
O tome žrtva ne zna ništa, jer trojanac presreće SMS poruke za potvrđivanje pretplate na servis i tako sakriva od korisnika inficiranog uređaja šta se dešava.
Osim toga, trojanac može da otvara URL-ove i klikće na oglase ili na linkove za preuzimanje drugih aplikacija, uključujući i maliciozne aplikacije.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



