





 Pratite nas preko RSS-a
Google pomoćnik će vas sada upozoravati da treba da promenite kompromitovanu lozinku
Mobilni telefoni, 06.05.2022, 09:00 AM
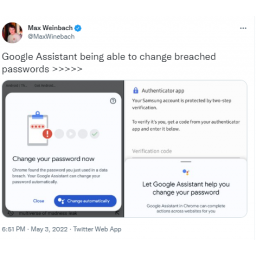
Prošle godine, Google je najavio da će uvesti funkciju u Chromeu za Android koja će omogućiti Google pomoćniku (Google Assistant) da pomogne korisnicima da promene ukradene lozinke sa nekoliko dodira. Kompanija je rekla da će se ova funkcija postepeno uvoditi, ali izgleda da je tek sada došlo do realizacije tog plana.
Sudeći prema skrinšotovima koje je na Twitteru objavio Maks Vajnbah iz Android Police, promena lozinke biće zatražena od vas čim se prijavite na sajt sa lozinkom koja je kompromitovana. Pojaviće se prozor sa upozorenjem da je lozinka koju ste upravo koristili kompromitovana i da vam Google pomoćnik može automatski promeniti lozinku. Ispod upozorenja je dugme „Promeni automatski“ sa prepoznatljivim logom pomoćnika. Kada ga dodirnete bićete prebačeni na pogođeni veb sajt da bi ste postavili novu lozinku za nalog. Moraćete da date saglasnost da vam Google pomoćnik pomogne da promenite lozinku. Ovde možete da unesete sopstveni ključ ili dozvolite ugrađenom menadžeru lozinki da predloži novu lozinku. Pomoćnik može da vodi ceo proces umesto vas od početka do kraja, ali imate mogućnost i da proces promene lozinke preuzmete u bilo kojoj fazi.
Međutim, ova funkcija ne radi na svim sajtovima. Google tek treba da objavi zahteve za veb sajtove za podršku automatske promene lozinki, tako da će lista sajtova koja je sada relativno mala postepeno rasti.
Kao i do sada, moći ćete i sami da pokrenete promenu lozinke tako što ćete otići u podešavanja Chromea a zatim u opciju Lozinke, gde ćete takođe videti dugme pomoćnika „Promeni lozinku“ za kompromitovane lozinke.

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



