





 Pratite nas preko RSS-a
Google uklonio 53 aplikacije iz Play prodavnice jer su sadržale adware koji krade Facebook lozinke
Mobilni telefoni, 19.01.2018, 01:00 AM
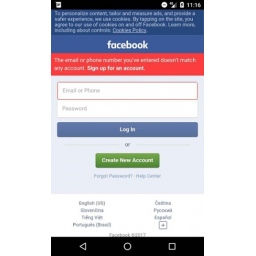
Google je uklonio 53 aplikacije iz svoje Play prodavnice zbog toga što su širile novi malver nazvan GhostTeam koji je može da krade lozinke za Facebook naloge, i koji prikazuje reklame na telefonima.
Malver su otkrili istraživači kompanija Avast i Trend Micro, koji kažu da je malver u Play prodavnici još od aprila prošle godine, ali da je tek nedavno otkriven i prijavljen Googleovom timu.
Do infekcije dolazi tako što korisnici najpre instaliraju čistu aplikaciju sa legitimnim funkcijama. Ova aplikacija je "dropper" i u određenom trenutku ona će kontaktirati udaljeni komandno-kontrolni server odakle će preuzeti i instalirati druge aplikacije koje zapravo sadrže malver GhostTeam.
Ova aplikacija druge faze je obično prerušena u sistemsku aplikaciju. Napadači koriste lažna sigurnosna upozorenja prikazana preko originalne aplikacije kako bi prevarili korisnike da instaliraju drugu aplikaciju i dobiju administratorska prava.
Kada druga aplikacija dobije administratorski pristup, GhostTeam će prvenstveno prikazivati reklame na telefonu korisnika.
Istraživači kažu da GhostTeam krade lozinke za Facebook naloge. Način na koji to radi je donekle jedinstven, pošto aplikacija ne koristi lažne prozore za prijavljivanje iznad originalne Facebook aplikacije, već krade podatke sa prave Facebookove stranice za prijavljivanje.
To postiže tako što prepoznaje kada korisnik pokušava da otvori Facebook aplikaciju, a zatim otvori Facebook stranicu za prijavljivanje unutar nativnog Android browsera, kao što je VebView ili WebChromeClient. Ovo je "portabl" browser koji programeri mogu ugraditi u svoje aplikacije i nad kojim imaju potpunu kontrolu.
Aplikacija inficirana GhostTeam malverom učitava pravu stranicu za prijavljivanje na Facebook unutar ovih pretraživača, ali takođe učitava i zlonamerni JavaScript kod koji prikuplja podatke koju su korisniku potrebni za prijavljivanje na Facebook. Ovi podaci se zatim šalju serveru koji je pod kontrolom napadača.
Pošto se prijavljivanje odvija na legitimnoj stranici za prijavljivanje na Facebook i u legitimnoj komponenti Androida, aplikacije za zaštitu ne mogu da otkriju ovo prikupljanje podataka.
Istraživači iz Avasta i Trend Micro kažu da su sve zlonamerne aplikacije delo vijetnamskog programera. Vijetnamski jezik je podrazumevani jezik aplikacija, mada ima i engleskih verzija aplikacija. Neki od opisa aplikacija u Play prodavnici su takođe na vijetnamskom i komuniciraju sa serverima za komandu i kontrolu hostovanim na vijetnamskim IP adresama.
Uprkos tome, zemlje koje su najviše pogođene GhostTeamom su Indija, Indonezija i Brazil, u kojiima je detektovano 60% svih infekcija.
Iako je Google uklonio većinu zlonamernih aplikacija koje su služile kao dropper koji je instalirao GhostTeam kao payload druge faze, neke od ovih aplikacija i dalje mogu biti aktivne na nekim telefonima. Trend Micro je objavio listu sa imenima svih zlonamernih aplikacija. Većina njih su nefunkcionalne aplikacije, aplikacije koje služe kao baterijske lampe, skeneri QR kodova, kompasi, aplikacije za optimizaciju uređaja i aplikacije za čišćenje uređaja.
Ako korisnici pronađu bilo koju od ovih aplikacija na svojim telefonima, trebalo bi da odmah promene svoju lozinku za Facebook i da omoguće dvofaktornu autentifikaciju.
Istraživači veruju da su oni koji stoje iza ovoga, koristili GhostTeam da zarade od reklama koje su prikazivali na zaraženim uređajima i od lajkovanja i deljenja sadržaja preko kompromitovanih naloga u sklopu usluga reklamiranja na društvenim mrežama.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



