





 Pratite nas preko RSS-a
Google uvodi oznake za bezbedne VPN aplikacije u Google Play prodavnici
Mobilni telefoni, 06.11.2023, 11:00 AM
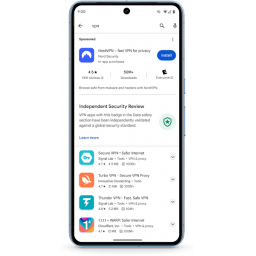
Google Play, zvanična Googleova prodavnica aplikacija za Android, ubuduće će označavati VPN aplikacije koje su prošle reviziju bezbednosti mobilnih aplikacija (MASA) novim banerom „Nezavisna bezbednosna provera“ („Independent security review“) u odeljku o bezbednosti podataka u Play prodavnici koji korisnicima daje jedinstveni uvid u bezbednost aplikacija, sa detaljima o vrsti podataka koje aplikacije prikupljaju, u koju se svrhu i da li se dele sa trećim licima.
MASA standard (Mobile App Security Assessment) je uveden prošle godine kao inicijativa Alijanse za odbranu aplikacija (App Defense Alliance, ADA) za definisanje konkretnog skupa zahteva za bezbednost mobilnih aplikacija.
Zahtevi se tiču skladištenja podataka i prakse privatnosti podataka, kriptografije, autentifikacije i upravljanja sesijom, mrežne komunikacije i kvaliteta koda.
Počevši od VPN aplikacija, koje Google smatra veoma važnim za privatnost i bezbednost korisnika zbog rukovanja osetljivim podacima, Play prodavnica će prikazivati oznaku „Independent security review“ u odeljku o bezbednosti podataka.
Ova oznaka govori da je usklađenost aplikacija sa MASA standardom nezavisno verifikovana, čime se povećava transparentnost i poverenje korisnika.
Za ovu novu Google Play oznaku, programeri VPN aplikacija moraju da zatraže MASA reviziju od odobrenog partnera za sajber bezbednost.
VPN aplikacije koje su već prošle MASA bezbednosnu reviziju i trenutno imaju novu Google Play oznaku su NordVPN, Google One i ExpressVPN.
Druge VPN aplikacije koje poseduju važeći MASA sertifikat, ali još uvek nisu dobile Google Play značku su Aloha Browser + Private VPN, Private Internet Access VPN, SkyVPN - Fast Secure VPN, Tomato VPN, i vpnify - Unlimited VPN Proxy.
Očekuje se da će se veći broj VPN aplikacija uskoro pridružiti ovoj inicijativi, i tako doprineti većoj transparentnosti aplikacija na Google Play.
Google je pozvao programere i izdavače VPN aplikacija da se pridruže ovoj inicijativi popunjavanjem obrasca i podnošenjem aplikacije na nezavisnu bezbednosnu proveru. Šest laboratorija, koje su ovlašćeni partneri, će zatim testirati javnu verziju aplikacije dostupnu u Play prodavnici i označiti potencijalne bezbednosne probleme koje proizvođači treba da otklone.
„Kada aplikacija ispuni sve zahteve, laboratorija šalje izveštaj o validaciji direktno Googleu kao potvrdu, a programeri će imati pravo da dobiju bezbednosnu značku na svom obrascu za bezbednost podataka“, objasnio je Google. Ceo proces traje 2-3 nedelje.
Google je naglasio da proces nezavisnog testiranja bezbednosti aplikacija pomaže korisnicima da provere da li je „programer dao prioritet bezbednosti i privatnosti aplikacija i da li je posvećen bezbednosti korisnika“.
Međutim, ovaj sertifikat ne znači da aplikacija nema ranjivosti.
Očekuje se i da će se program „Nezavisna provera bezbednosti“ proširiti na druge vrste aplikacija pored VPN aplikacija, ali Google još nije rekao kada bi se to moglo dogoditi.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



