





 Pratite nas preko RSS-a
Googleov haker otkrio kako može hakovati iPhone a da ga ne dodirne
Mobilni telefoni, 02.12.2020, 11:00 AM
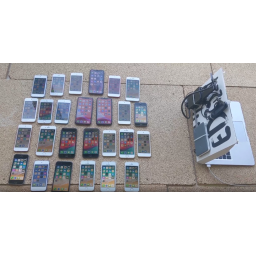
Istraživač Google Project Zero tima otkrio da su do maja ove godine različiti Apple iPhone uređaji i drugi iOS uređaji mogli biti hakovani na način koji bi napadačima omogućio da daljinski restartuju i preuzmu potpunu kontrolu nad uređajima, i shodno tome čitanje emailova i drugih poruka, preuzimanje fotografija, pa čak i potencijalno špijuniranje i prisluškivanje preko mikrofona i kamere uređaja.
Prema Birovim rečima, to je bilo moguće zato što Appleovi uređaji koriste protokol nazvan Apple Wireless Direct Link (AWDL) za funkcije poput AirDropa (tako da lako možete prenositi fotografije i fajlove na druge iOS uređaje) i Sidecara ( da se iPad brzo pretvori u sekundarni ekran). Ne samo da je Bir smislio način da to iskoristi, već je pronašao i način da primora AWDL da se uključi, čak i ako je prethodno bio isključen.
Bir kaže da nema dokaza da je ovo ikada iskorišćeno i priznaje da mu je trebalo šest meseci da istraži, verifikuje i demonstrira kako funkcioniše ovaj bag. Iako je bag ispravljen pre nekoliko meseci, on ukazuje da ne bi trebalo da olako prihvatimo postojanje takvog baga i da bi, umesto da mislimo da niko neće potrošiti pola godine svog života da bi nam hakovao telefon, trebalo razmišljati o tome da je “jedna osoba, koja je sama radila u svojoj spavaćoj sobi” uspela da pronađe način kako da ozbiljno kompromituje iPhone svake osobe sa kojom je imala bliski kontakt.
Apple ne spori postojanje baga. Ali kompanija ističe da većina korisnika iOS-a do sada već koristi novije verzije iOS-a koje su popravljene i ističe da bi napadač morao da bude u dometu Wi-Fi mreže da bi ovakav napad funkcionisao.
Opširno objašnjenje Jana Bira o tome kako je tačno napad funkcionisao možete naći ovde.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



