





 Pratite nas preko RSS-a
Hakeri mogu pretvoriti preinstalirani antivirus na Xiaomi pametnim telefonima u malver
Mobilni telefoni, 05.04.2019, 11:30 AM
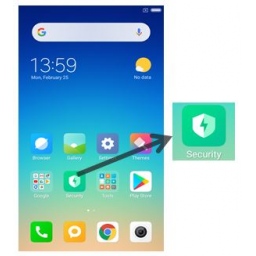
Istraživači Check Pointa otkrili su da antivirusna aplikacija koja je preinstalirana na više od 150 miliona uređaja koje proizvodi kineska kompanija Xiaomi, četvrti najveći svetski proizvođač pametnih telefona, može omogućiti hakerima da daljinski kompromituju Xiaomi pametne telefone.
Prema rečima istraživača CheckPointa, problem je u jednoj od preinstaliranih aplikacija pod nazivom Guard Provider, sigurnosnoj aplikaciji koju razvija Xiaomi a koja uključuje tri različita antivirusna programa, omogućavajući korisnicima da biraju između Avasta, AVL-a i Tencenta.
Pošto je Guard Provider dizajniran tako da nudi više programa drugih proizvođača u okviru jedne aplikacije, on koristi nekoliko SDK-ova, što prema rečima istraživača nije dobra ideja jer se podaci jednog SDK-a ne mogu izolovati i bilo koji problem u jednom od njih može ugroziti zaštitu koju pružaju drugi.
Ispostavilo se da je pre dobijanja najnovije zakrpe Guard Provider preuzimao ažuriranja preko nezaštićene HTTP veze, omogućavajući napadačima koji pristupe otvorenoj WiFi mreži presretanje i pokretanje zlonamernih ažuriranja.
"Kada se poveže na istu Wi-Fi mrežu kao žrtva - recimo, na javnim mestima, tj. u restoranima, kafićima ili tržnim centrima - napadač će moći da pristupi slikama, video snimcima i drugim osetljivim podacima vlasnika telefona, ili da ubaci malver", kažu istraživači.
Međutim, realni scenario napada nije tako jednostavan kao što možda izgleda.
Istraživači su uspeli da daljinski pokrenu kod na ciljanom Xiaomi uređaju nakon što su iskoristili četiri razlučite greške u dva SDK-a koja su dostupna u aplikaciji.
Napad je u suštini iskoristio nezaštićenu HTTP vezu, ranjivosti i nedostatak provere digitalnog potpisa prilikom preuzimanja i instaliranja antivirusnog ažuriranja na uređaju.
"Potpuno je razumljivo da bi korisnici verovali u unapred instalirane aplikacije proizvođača pametnih telefona, posebno kada te aplikacije tvrde da štite telefon", kažu u Check Pointu.
Check Point je prijavio ove probleme kompaniji i potvrdio da ih je Xiaomi rešio u najnovijoj verziji aplikacije Guard Provider, što znači da ako posedujete Xiaomi pametni telefon, trebalo bi da ažurirate softver.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



