





 Pratite nas preko RSS-a
Hakeri pomoću SMS poruke mogu naterati Samsung Galaxy uređaje da se neprestano restartuju
Mobilni telefoni, 30.01.2017, 00:30 AM
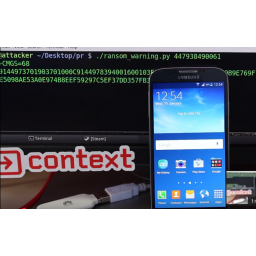
Samo jedna SMS poruka može dovesti do toga da se Samsung Galaxy uređaji neprestano restartuju, tako da vlasnicima ne preostaje ništa drugo do da vrate uređaje na fabrička podešavanja i nažalost, izgube podatke koje su čuvali na uređaju.
Razlog su bagovi u starim Samsung Galaxy telefonima i tabletima koji mogu biti iskorišćeni pomoću SMS poruka. Hakeri mogu iskoristiti ove bagove da pokrenu maliciozno napravljene konfiguracijske poruke na ranjivom uređaju. Bagovi omogućavaju ovakvim porukama da se pokrenu bez pomoći korisnika.
Kako su objasnili stručnjaci firme ContextIS koji su otkrili ove ranjivosti, hakeri mogu iskoristiti ovakav napad da bi od korisnika tražili otkupninu.
Istraživači kažu da hakeri najpre mogu poslati poruku u kojoj traže otkupninu, a ako žrtva to ignoriše, onda mogu poslati konfiguracionu poruku. Ako žrtva plati, hakeri mogu poslati još jednu konfiguracionu poruku da bi zaustavili restartovanje.
Bagovi o kojima je ovde reč a koji nose oznake CVE-2016-7988 i CVE-2016-7989, otkriveni su na S4, S4 Mini, S5 i Note 4, ali ne i na novijim Samsung uređajima.
Noviji telefoni kao što su S6 i S7 ne mogu biti napadnuti na ovaj način, ali sličan rezultat može biti postignut pomoću maliciozne aplikacije koja će iskoristiti CVE-2016-7988 bag.
Istraživači kažu da su prijavili bagove kompaniji Samsung i da su produžili svoj uobičajeni rok od 90 dana da bi Samsungu dali dodatno vreme za zakrpe.
Teško je reći da li su svi korisnici ranjivih uređaja dobili zakrpe s obzirom da proces ažuriranja Androida ne zavisi od korisnika, ali ni samo od proizvođača uređaja, već i od mobilnih operatera.
Istraživači kažu da je moguće da bi ovakav napad funkcionisao i na drugim uređajima u zavisnosti od toga kako ovu tehnologiju koriste drugi proizvođači Android uređaja.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



