





 Pratite nas preko RSS-a
Hakerski alat za Android krade podatke sa računara
Mobilni telefoni, 02.07.2013, 08:44 AM
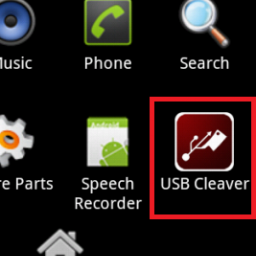
Za krađu podataka sa računara kriminalcima je obično potreban malver koji može da obavi takav zadatak, naravno, pošto prethodno pronađe put do računara i inficira ga. Međutim, to nije i jedini način. Stručnjaci kompanije F-Secure otkrili su aplikaciju koja Android uređaj pretvara u hakerski alat i omogućava krađu podataka sa računara koji je povezan sa zaraženim telefonom.
Aplikacija o kojoj je reč nazvana je USB Cleaver (Hack-Tool:Android/UsbCleaver.A). Kada se instalira i pokrene, aplikacija traži od korisnika da preuzme dodatne fajlove sa udaljenog servera koji se čuvaju u folderu /mnt/sdcard/usbcleaver/system.
Preuzeti fajlovi su u suštini različiti programi čija je funkcija da pronađu i ukradu određene podatke kada se Android uređaj putem USB-a poveže sa Windows računarom.
Tako kada se Android uređaj poveže sa Windows računarom, on automatski počinje sa prikupljanjem lozinki browser-a (Firefox, Chrome i IE), lozinke za Wi-Fi i mrežnih podataka.
Aplikacija omogućava napadaču da odabere koju vrstu podataka želi da prikupi. Prikupljene informacije se čuvaju u folderu na SD kartici Android uređaja.
Srećom, način na koji korisnici mogu da se zaštite od ovakvih hakerskih alata je veoma jednostavan: onemogućavanjem Autorun funkcije, što je inače standard na Windows 7 računarima. Kada je Autorun onemogućen, hakerski alat ne radi. Pored toga, na starijim sistemima, mobilni drajveri moraju biti instalirani ručno da bi napad funkcionisao, kažu iz F-Secure.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



