





 Pratite nas preko RSS-a
Hakovana aplikacija Yo
Mobilni telefoni, 23.06.2014, 09:55 AM
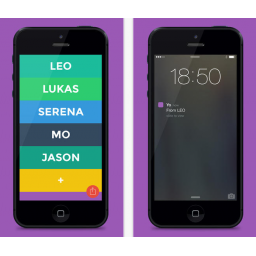
Samo nekoliko dana pošto je aplikacija “Yo” debitovala u medijima i pridobila hiljade novih korisnika koji su želeli da je isprobaju, aplikacija je hakovana.
Aplikacija Yo koja je dostupna za korisnike iOS i Androida je zaista neobična aplikacija, koja omogućava korisnicima slanje samo jedne poruke u kojoj piše: “Yo”, i to bez kucanja. Aplikacija ne podržava slanje slika, video snimaka kao ni poruka koje sadrže više od dva karaktera.
I dok su se mnogi pitali zašto bi uopšte koristili ovakvu aplikaciju, osim ako nije u pitanju radoznalost i želja da se isproba nešto drugačije, grupa studenata sa Tehnološkog univerziteta Džordžija je dala dobar argument zbog čega bi ovu aplikaciju možda ipak trebalo izbegavati. Bar za sada.
Studenti tvrde da su uspeli da pristupe bazi podataka korisnika aplikacije, kojih u ovom trenutku ima više od 50000, kao i da su u mogućnosti da dođu do telefonskog broja svakog ko trenutno koristi ovu aplikaciju.
Pored toga, studenti kažu i da mogu da šalju poruke korisnicima ili grupama korisnika, i to onakve kakve oni žele, kao i da mogu da šalju obaveštenja sa tekstom koji sami izaberu i neželjene lažne Yo poruke. Kao šlag na toru, studenti tvrde da su uspeli da pošalju poruku i autoru aplikacije, koji im je odgovorio telefonskim pozivom.
Ubrzo pošto su studenti iz Džordžije objavili da su hakovali Yo, oglasila se i firma koja stoji iza aplikacije, koja je poručila svojim korisnicima da trenutno rade na rešavanju bezbednosnog problema, ne navodeći o kakvom je tačno problemu reč. Autor aplikacije Or Arbel rekao je za TechCrunch da je njegova firma angažovala tim stručnjaka za bezbednost i da se nada da će bezbednosni problemi biti rešeni "u narednih nekoliko sati".
Aplikacija Yo je ovih dana privukla veliku pažnju kada se saznalo da je, uprkos sumnjivoj vrednosti i upotrebljivosti aplikacije, njen autor Or Arbel uspeo da od investitora obezbedi milion dolara.
Arbel igra na kartu jednostavnosti upotrebe aplikacije Yo, ali šašava aplikacija za mobilne telefone koja obećava da vam pojednostavi komunikaciju, može vam dodatno zakomplikovati život ako vaš telefonski broj završi u rukama kriminalaca koji pronađu način dođu do njega, kao što su to uradili studenti univerziteta u Džordžiji.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



