





 Pratite nas preko RSS-a
Hakovani Yahoo! mail nalozi šire malver za Android
Mobilni telefoni, 29.03.2013, 07:48 AM
Ako dobijete email od nekog ko se nalazi među vašim kontaktima, a u emailu nema ničeg osim sumnjivog linka, bez obzira da li verujete osobi od koje vam je došao email, ne klikćite na link. Email koji ste dobili najverovatnije je stigao sa hakovanog, preotetog Yahoo! mail naloga a stvarni pošiljaoci emaila žele da vas na prevaru odvedu na maliciozne web sajtove.
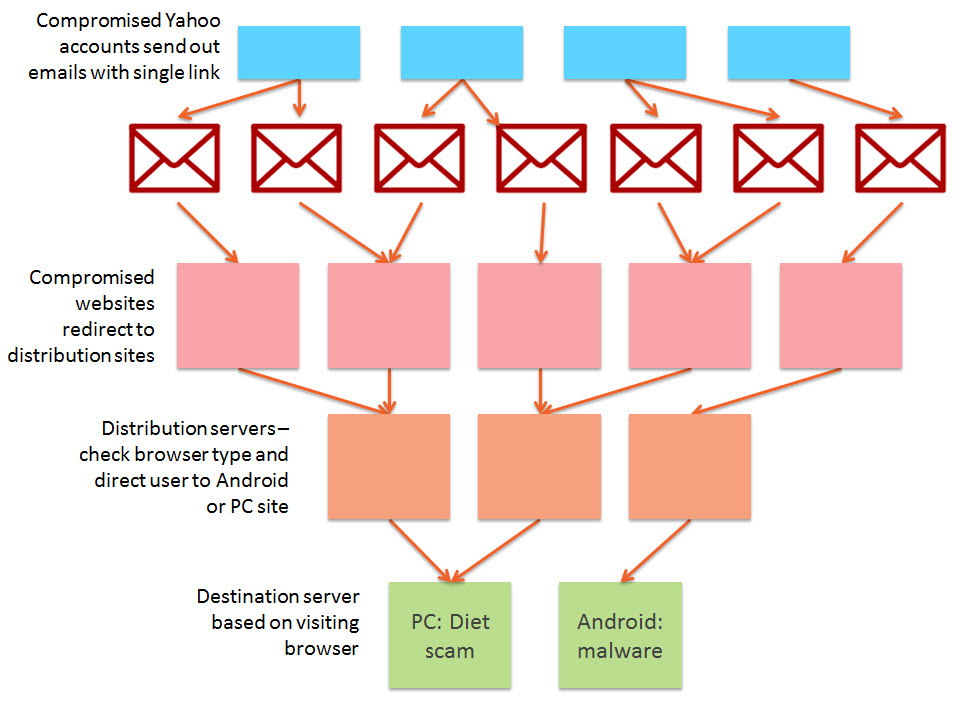
Stručnjaci Commtouch-a otkrili su novu kampanju sa napadima koji počinju slanjem linka sa kompromitovanog Yahoo! mail naloga. Ako žrtva klikne na link, dospeće na web sajt koji je dizajniran tako da žrtvu preusmeri dalje, na drugi web sajt.
U slučaju koji su analizirali stručnjaci Commtouch-a, link u emailu vodi žrtvu na sajt thedivschool.com koji je hakovani a inače je legitimni sajt. Hakovani web sajt preusmerava posetioca - žrtvu na distributivni web sajt koji krije iframe koji treba da detektuje sa kakvog uređaja se pristupa web stranici, odnosno, da li žrtva surfuje internetom sa računara ili Android smart telefona. Ako je u pitanju računar, žrtva će biti odvedena na web sajt na kome se reklamiraju suplementi za dijetalnu ishranu.
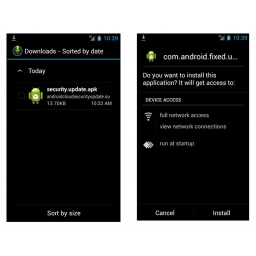
Ako žrtva koristi Android, biće usmerena na sajt koji ubacuje kod preko web browser-a, pokrećući automatsko preuzimanje security.update.apk fajla za Android.
Preuzeti fajl se ne instalira automatski već zahteva aktivaciju od strane korisnika koji treba da dodirne fajl koji se prikazuje u folderu Download. “Update.apk” je dovoljno uopšten naziv fajla da bi prevario mnoge korisnike, posebno zbog toga što se mnoge aplikacije na Android uređajima rutinski ažuriraju.
Kada se pokrene, .apk fajl oslobađa malver (AndroidOS/NotCom.A) koji se ponaša kao proxy tako da je sposoban da otprema i prima podatke preko zaraženog Android uređaja. Ovaj malver može da krade sve vrste podataka koji se šalju ili primaju preko mreže. Pristup mreži može omogućiti malveru komunikaciju sa serverima za komandu i kontrolu bot mreže.
Više detalja o ovome na blogu Commtouch-a.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



