





 Pratite nas preko RSS-a
Hiljade korisnika Androida inficiralo uređaje preuzimajući antivirusne aplikacije sa Google Play
Mobilni telefoni, 08.04.2022, 01:30 AM
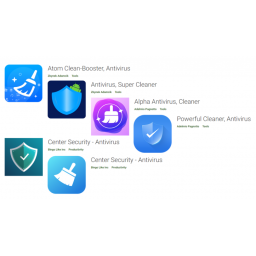
Šest lažnih antivirusnih aplikacija uklonjeno je iz Google Play prodavnice aplikacija jer su umesto da štite korisnike od malvera i sajber kriminalaca, zapravo korišćene za infekciju uređaja malverom za krađu lozinki, bankovnih podataka i drugih ličnih podataka korisnika Androida.
Istraživači bezbednosti u Check Pointu su detaljno opisali aplikacije koje je iz Googleove zvanične prodavnice aplikacija preuzelo više od 15.000 korisnika koji su želeli da zaštite svoje uređaje, a umesto toga inficirali su ih malverom SharkBot.
SharkBot je malver dizajniran da ukrade korisnička imena i lozinke, što radi tako što žrtve namami da unesu svoje podatke za prijavljivanje prikazujući im lažni ekran za prijavu, da bi se zatim ukradeni podaci poslali napadačima, koji ih mogu koristiti da dobiju pristup imejlovima, nalozima na društvenim mrežama, nalozima za onlajn bankarstvo i još mnogo toga. Ovaj trojanac je prvi put primećen u novembru prošle godine, kada je pronađen u aplikacijama 22 banke i u još pet aplikacija za kriptovalute, ali nijedna od aplikacija nije bila u Google Play prodavnici.
Šest zlonamernih aplikacija koje su u Play prodavnici pronašli istraživači su:
Atom Clean-Booster, Antivirus
Antivirus, Super Cleaner
Alpha Antivirus, Cleaner
Powerful Cleaner, Antivirus
Center Security - Antivirus
Center Security - Antivirus
Moguće je da su žrtvama poslati linkovi koji su ih usmeravali na stranice za preuzimanje aplikacija zaraženih SharkBotom. Aplikacije su uspele da zaobiđu zaštitu Google Play prodavnice jer zlonamerno ponašanje aplikacija nije bilo vidljivo sve dok ih korisnici ne bi preuzeli posle čega su se aplikacije povezivale sa serverima koje kontrolišu napadači.
„Mislimo da su uspeli da to urade jer su sve zlonamerne radnje pokrenute sa C&C servera, tako da je aplikacija mogla da ostane u „isključenom“ stanju tokom testnog perioda na Google Play i da se uključi kada dođe do uređaja korisnika“, objasnili su istraživači.
SharkBot neće zaraziti sve koji ga preuzmu. On utvrđuje lokaciju korisnika i ignoriše korisnike iz Kine, Indije, Rumunije, Rusije, Ukrajine i Belorusije. Većina žrtava čiji su uređaji zaraženi SharkBotom su u Velikoj Britaniji i Italiji.
Check Point je o svom otkriću obavestio Google, koji je uklonio aplikacije iz Play prodavnice. Iako su aplikacije zaražene SharBotom uklonjene iz Googleove zvanične prodavnice, one su još uvek dostupne na drugim sajtovima, tako da korisnici i dalje mogu biti prevareni da ih preuzmu.
Svako ko sumnja da je preuzeo zlonamernu aplikaciju treba odmah da je deinstalira, preuzme legitimni antivirusni program da bi skenirao uređaj i promeni sve lozinke koje su mogle biti ukradene. Ako niste sigurni koju antivirusnu aplikaciju da preuzmete ili da li je neka aplikacija koju želite da preuzmete legitimna, pregled recenzija korisnika može vam pomoći da dobijete jasniju sliku o aplikaciji.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



