





 Pratite nas preko RSS-a
Internet provajderi umešani u infekciju pametnih telefona špijunskim softverom
Mobilni telefoni, 27.06.2022, 11:00 AM
Nedelju dana nakon što se otkrilo da vlada Kazahstana koristi sofisticirani špijunski softver Hermit unutar granica zemlje, Google je obavestio korisnike Androida o zaraženim uređajima. Pored toga, kompanija je implementirala neophodne promene u Google Play Protect, Androidovu uslugu zaštite od malvera, objavili su Googleovi analitičari pretnji.
Googleova Grupa za analizu pretnji (Threat Analisis Group, TAG) objavila je svoje nalaze o sofisticiranom špijunskom softveru Hermit. Googleovi analitičari su u izveštaju naveli da je italijanski proizvođač špijunskog softvera, RCS Labs, imao podršku nekoliko internet provajdera u distribuciji Hermita na iOS i Android pametnim telefonima u Kazahstanu i Italiji.
Istraživači navode da ova kampanja, koja se uglavnom oslanja na takozvane drive-by download napade, dokazuje da se akteri pretnji ne moraju uvek oslanjati na exploite da bi dobili opsežne dozvole za uređaj. Napadači šalju žrtvama link za lažne aplikacije koje se predstavljaju kao legitimne, pokušavajući da ih nateraju da ih preuzmu i instaliraju špijunski softver. Međutim, nijedna od lažnih aplikacija nije pronađena u Googleovoj i Appleovoj prodavnici aplikacija.
Napadači prekidaju internet vezu žrtve uz podršku internet provajdera. U nekim slučajevima, internet provajder je prekinuo mobilnu vezu za prenos podataka žrtava. Nakon toga se žrtvama šalje SMS sa linkom koji ih poziva da instaliraju određenu aplikaciju kako bi se vratile na mrežu.
Pošto kampanja uključuje internet provajdere, ove aplikacije izgledaju kao legitimne aplikacije mobilnih operatera. U scenarijima u kojima napadači nisu mogli direktno da utiču na ciljnog internet provajdera, oni su sakrivali špijunski softver u aplikacijama za slanje poruka.
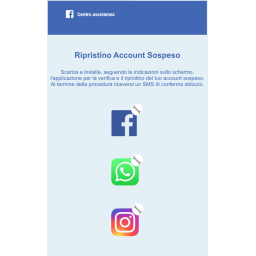
Žrtve se preusmeravaju na lažnu stranicu za podršku na italijanskom gde se od njih traži da instaliraju jednu od aplikacija (Facebook, Instagram, WhatsApp) da bi vratile svoje suspendovane naloge na društvenim mrežama. Ali samo WhatsApp link vodi žrtvu do lažne verzije aplikacije WhatsApp.
Drive-by napadi na Android telefone zahtevaju od žrtava da omoguće instaliranje aplikacija iz nepoznatih izvora, nakon čega lažne aplikacije prerušene u aplikacije legitimnih brendova kao što je Samsung zahtevaju opsežne dozvole.
Hermit može da prikuplja i ukrade osetljive podatke sa pametnih telefona, uključujući preciznu lokaciju, kontakte, evidenciju poziva, SMS poruke i fotografije. Modularnost Hermita omogućava mu da bude potpuno prilagodljiv, i da se njegova funkcionalonost proširi ili promeni po želji napadača.
Kada je instaliran na uređaju, Hermit može da snima zvuk, pa čak i da upućuje/preusmerava telefonske pozive, i zloupotrebljava dozvole uslugama pristupačnosti na Androidu kako bi pratio razne aplikacije koje koriste žrtve. Međutim, istraživači nisu naveli klijente RCS Labsa uključene u ovu kampanju ili njene ciljeve. RCS Labs je među 30 proizvođača špijunskog softvera koje Google trenutno prati.
RCS Labs je kompanija sa sedištem u Milanu koja posluje od 1993. godine. RCS Labs tvrdi da više od 20 godina pruža „agencijama za sprovođenje zakona širom sveta najsavremenija tehnološka rešenja i tehničku podršku u oblasti zakonitog presretanja”. Samo u Evropi se navodno svakodnevno obrađuje više od 10.000 presretnutih ciljeva.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



