





 Pratite nas preko RSS-a
Kineski hakeri hakovali iPhone 6S i Nexus 6P i osvojili 215000 dolara
Mobilni telefoni, 28.10.2016, 00:00 AM
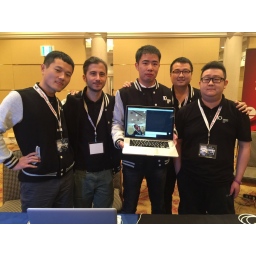
Kineski hakeri iz tima Keen Security Laba, ogranka kompanije Tencent, osvojili su ukupno 215000 dolara na takmičenju Mobile Pwn2Own 2016 koje je održano u Tokiju, u Japanu, u organizaciji Zero Day Initiative (ZDI) i kompanije Trend Micro. Takmičenje je održano u sklopu konferencije PacSecWest.
Čuveni kineski hakeri uspeli su da hakuju Appleov iPhone 6S kao i Googleov Nexus 6P.
Oni su koristeći dve ranjivosti Appleovog mobilnog operativnog sistema uspeli da ukradu slike sa uređaja, zbog čega su nagrađeni sa 52500 dolara. Exploiti za iPhone 6S su funkcionisali iako je Apple ove nedelje ažurirao iOS 10. Mark Grasi iz Keen Laba je otkrio ozbiljan bezbednosni propust koji omogućava kompromitovanje iPhonea za šta je dovoljno da žrtva samo otvori maliciozni JPEG fajl.
Keen Lab je uspeo da instalira malicioznu aplikaciju na iPhone 6S, ali aplikacija nije "preživela" restartovanje uređaja zbog podrazumevanih podešavanja, koja su sprečila njen opstanak na uređaju. Ipak, ZDI je nagradio hakere sa 60000 dolara za ranjivosti koje su iskoristili u ovom napadu.
Za hakovanje Nexusa 6P koji koristi najnoviju verziju Googleovog mobilnog operativnog sistema Nougat, kineski hakeri su koristili kombinaciju dve ranjivosti i druge slabosti Androida i tako uspeli da instaliraju lažnu aplikaciju na Google Nexus 6P bez učešća korisnika u tom procesu. Za to su hakeri nagrađeni sa 102500 dolara.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



