





 Pratite nas preko RSS-a
Ko vam gleda Instagram profil: Lažne aplikacije opet na Google Play i Apple App Store
Mobilni telefoni, 24.03.2016, 01:30 AM
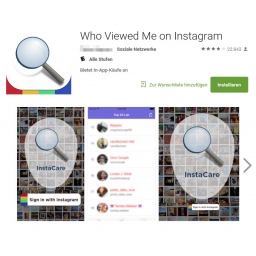
Da li vas zanima ko vam gleda profil na Instagramu?
Dve aplikacije u Google Play prodavnici i u Apple App Store tvrde da vam mogu dati odgovor na ovo pitanje.
Ali zapravo je pravo pitanje da li postoji način da saznate ko vam gleda profil. Odgovor je - ne. Instagram ne nudi takvu mogućnost u u ovom trenutku.
Ali očigledno da postoji dovoljan broj korisnika koji veruju da mogu da saznaju ko im gleda profil, s obzirom da postoje aplikacije koje nude ovakvu mogućnost.
Takve maliciozne aplikacije otkrivene su u Googleovoj prodavnici aplikacija za Android, kao i u Appleovoj prodavnici aplikacija za iOS.
Aplikacija za iOS nazvana je “InstaCare - Who cares with me?”, i jedna je od popularnijih aplikacija u Nemačkoj, dok aplikacija za Android nazvana “Who Viewed Me on Instagram” ima više od 100000 preuzimanja i 20000 ocena.
Obe aplikacije je razvio Turker Bajram, programer koji je krajem prošle godine napravio malicioznu aplikaciju “InstaAgent” za Android i iOS platformu, koja je krala korisnička imena i lozinke korisnika Instagrama.
Nove Bajramove aplikacije imaju istu funkcionalnost. One treba da prevare korisnike Instagrama da će pomoću njih moći da vidi ko im gleda profil. Za aplikacije se tvrdi da prikazuju listu prijatelja poređanih po redosledu koji otkriva ko među njima najčešće gleda vaš profil.
U stvarnosti, maliciozne aplikacije zloupotrebljavaju proces autentifikacije da bi se povezale sa Instagramom i ukrale korisnička imena i lozinke korisnika Instagrama.
Korisnike nije previše teško prevariti - nekad je dovoljno iskoristiti ime popularne aplikacije i ponuditi korisnicima mogućnost koju ne pruža legitimna aplikacija.
Kada korisnici instaliraju “InstaCare” ili “Who Viewed Me on Instagram” na iOS ili Androidu, njima će odmah biti prikazan prozor za prijavljivanje koji će ih primorati da se prijave sa korisničkim imenom i lozinkom za Instagram nalog.
Ovi podaci se zatim šifruju i šalju na server napadača. Napadač ih kasnije može iskoristiti da se krišom prijavi na nalog i da preuzme kontrolu nad njim, a od tog trenutka može da objavljuje sa kompromitovanog naloga šta god poželi.
Zanimljivo je da je isti programer koji je ranije već objavio malicioznu aplikaciju, još jednom uspeo da prevari Google i Apple i da se njegove aplikacije nađu u zvaničnim prodavnicama aplikacija koje se smatraju relativno bezbednim za korisnike.
Oni koji su instalirali pomenute aplikacije što pre treba da ih uklone sa svojih uređaja i da promene lozinku za svoj Instagram nalog. I na kraju, trebalo bi da razmisle o uključivanju opcije dvofaktorne autentifikacije za Instagram nalog.
Više detalja o ovome na blogu kompanije Kaspersky Lab, Securelist.com.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



