





 Pratite nas preko RSS-a
Lažna aplikacija Telegram špijunira korisnike Androida
Mobilni telefoni, 17.01.2023, 08:00 AM
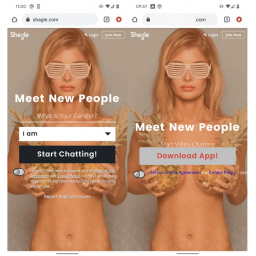
Istraživači kompanije ESET otkrili su spyware (špijunski program) koji je sakriven u lažnoj verziji popularne aplikacije Telegram koja se nudi besplatno na veb sajtu koji se predstavlja kao Shagle - platforma za video ćaskanja koja nudi šifrovanu komunikaciju sa nepoznatima.
ESET je ovaj spyware opisao kao „trojanizovanu verziju“ Telegrama, a veruje se da je lažnu aplikaciju koristila grupa StrongPity koja špijunira svoje mete od novembra.
Za razliku od originalnog sajta Shagle koji ne nudi zvaničnu mobilnu aplikaciju za pristup svojim uslugama, lažni sajt nudi samo Android aplikaciju za preuzimanje jer nije moguće strimovanje na vebu.
Veruje se da StrongPity koristi kopiju veb sajta Shagle i lažnu aplikaciju Telegram za instaliranje backdoora koji grupi omogućava da snima telefonske razgovore, kao i da prikuplja SMS poruke, evidencije poziva i liste kontakata.
Ako žrtva odobri pristup aplikaciji, to će omogućiti hakerima da eksfiltriraju ili ukradu slične podatke iz 17 drugih aplikacija, uključujući Viber, Skype, Gmail, Messenger i Tinder.
ESET dodaje da je kampanja verovatno „veoma usko ciljana“ jer istraživači kompanije nisu uspeli da identifikuju konkretne žrtve pomoću telemetrije.
ESET kaže da ne zna kako su žrtve namamljene na lažni sajt Shagle, dodajući da lažna Telegram aplikacija nije bila dostupna na Google Play.
Grupa StrongPity koja je poznata pod imenom Promethium, je aktivna najmanje od 2012. Veruje se da je špijunska grupa plaćenika proširila prvobitne ciljeve na Bliskom istoku i Evropi i postala globalna pretnja.
Naslovna fotografija: ESET
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



