





 Pratite nas preko RSS-a
Lažna “univerzalna” iPhone jailbreaking alatka sadrži Trojanca
Mobilni telefoni, 22.09.2010, 00:54 AM
Kada je Apple objavio iOS 4.0.2 koji, između ostalog, zakrpljuje ranjivosti koje omogućavaju vlasnicima iPhone da otključaju svoje uređaje, oni su se našli pred dilemom - upgrade-ovati svoj telefon ili ne.
Ali oni koji su kupili iPhone sa iOS 4.0.2 ili preinstaliranim iOS 4.1 nisu uopšte imali izbor, i još uvek ga nemaju. Iako je haker pod2g objavio da radi na novom exploit-u koji će omogućiti otključavanje svih postojećih i budućih iPhone ili iPad uređaja bez obzira na verziju iOS, koristeći ranjivost u bootrom-u, obećani exploit se još uvek nije pojavio. Ovakvu bi ranjivost, smatra Kostin Raiu, ekspert Kaspersky Lab, Apple veoma teško ispravio u svom softveru, možda bi čak to bila nemoguća misija.
Međutim, sajber-kriminalci koriste glasine o navodnoj jailbreaking alatki. Pod pretpostavkom da je naziv buduće alatke “Greenpois0n” i da se njeno objavljivanje očekuje svakog trenutka, pojavljuju se brojne lažne “Greenpois0n” alatke koje su ustvari sadrže Trojanca.
Ako potražite Greenpois0n alatku na Google ili popularnim torrent sajtovima - bićete iznenađeni:
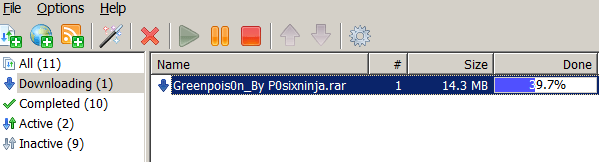
Sve postojeće navodne “Greenpois0n” alatke, koje se pojavljuju u formatu kompresovanih fajlova, sadrže Trojanca koji je napravljen tako da krade lozinke i druge podatke sa vašeg sistema:
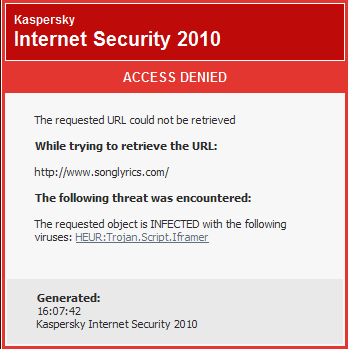
I nije reč samo o Trojancima. Pojavili su se i lažni jailbreaking sajtovi koji navodno prodaju alatke za otključavanje bilo koje verzije iPhone uređaja sa bilo kojom verzijom iOS. Prosečna cena po kojoj se nude iznosi između 25 i 40 dolara.
Ne dajte se prevariti! Trenutno nema funkcionalne jailbreaking alatke za iPhone 4s sa iOS 4.0.2 ili iOS 4.1. Ako spomenuti haker bude objavio takvu alatku, to neće moći da prođe neopaženo. Do tada, čuvajte se lažnih alatki za otključavanje svog iPhone-a i sajtova koji pokušavaju da vam ih prodaju.
Izvor


Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



