





 Pratite nas preko RSS-a
Lažna verzija popularne aplikacije LastPass u Apple App Storeu
Mobilni telefoni, 09.02.2024, 09:45 AM
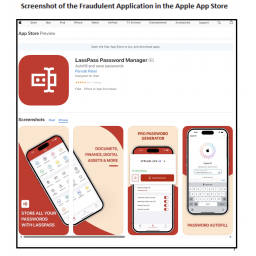
U Apple App Storeu pojavila se lažna aplikacija LassPass za koju se pretpostavlja da se koristi kao aplikacija za krađu lozinki korisnika.
Kompanija LastPass je upozorila da lažna aplikacija koristi ime slično originalnom menadžeru lozinki, sličnu ikonu i interfejs. Međutim, naziv lažne aplikacije je „LassPass“ umesto „LastPass“ a izdavač je „Parvati Patel“. Aplikacija ima samo jednu ocenu dok originalna ima više od 52 hiljade, a četiri recenzije upozoravaju da je aplikacija lažna.
LastPass je ovo upozorenje objavio na svom veb sajtu, ističući da „aktivno rade na tome da se ova aplikacija ukloni što je pre moguće“.
Neobično je što se tako očigledno lažna aplikacija uopšte pojavila u Apple App Store jer se to veoma retko dešava zahvaljujući Appleovom strogom procesu provere aplikacija koji zahteva da softver u App Storeu ispunjava visoke standarde privatnosti, bezbednosti i sadržaja. Ovaj proces uključuje automatizovane provere ali i proveru Appleovog tima da bi se obezbedilo poštovanje niza smernica koje programeri aplikacija moraju da poštuju. Zato je nejasno kako je aplikacija LassPass uopšte prihvaćena.
Apple obično brzo reaguje kada se otkrije da neka aplikacija krši njihove smernice, uklanjanjem aplikacije iz App Storea i zabranom programera. LassPass je sada uklonjen iz App Storea, a programer iz Apple Developer Programa. Međutim, u vreme objavljivanja ovog teksta u App Storeu je i dalje jedna aplikacija ovog programera.
Korisnici koji su instalirali lažnu aplikaciju, trebalo bi da je odmah uklone, promene lozinku na lastpass.com, i resetuju sve lozinke u LastPass trezoru.
Foto: LastPass

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



