





 Pratite nas preko RSS-a
Lažne YouTube aplikacije kriju malver Capra RAT koji špijunira korisnike zaraženih uređaja
Mobilni telefoni, 19.09.2023, 11:00 AM
Istraživači iz SentinelLabsa primetili su tri Android aplikacije koje imitiraju Googleovu YouTube aplikaciju. Analiza aplikacija je otkrila da je u njima sakriven trojanac CapraRAT koji napadačima omogućava daljinski pristup zaraženim uređajima. Dve aplikacije su nazvane YouTube, a jedna Piya Sharma.
Kada se aplikacije instaliraju na uređajima žrtava, malver koji je u suštini softver za špijunažu, može da prikuplja podatke, snima zvuk i video i pristupa osetljivim podacima na uređaju.
Aplikacije se ne mogu naći u zvaničnoj Googleovoj prodavnici aplikacija za Android, Google Play, tako da se pretpostavlja da su žrtve prevarene da ih preuzmu sa sajtova napadača i instaliraju.
Tokom instalacije aplikacije traže brojne rizične dozvole.
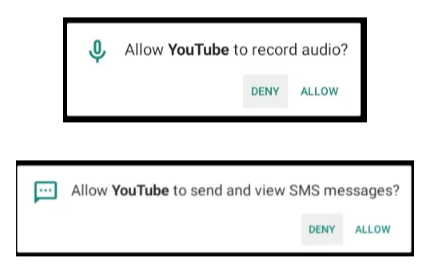
Zahtevi za dozvole koje lažne aplikacije traže tokom instalacije (SentinelLabs)
Interfejs aplikacija je takav da one podsećaju na Googleovu YouTube aplikaciju, ali mnogo više liče na veb pregledač nego na aplikaciju zbog korišćenja WebViewa. Osim toga, aplikacijama nedostaju neke opcije koje originalna aplikacija ima.
Malver instaliran na uređaju koristi mikrofon i prednju i zadnju kameru uređaja za snimanje, prikuplja SMS i MMS, evidencije poziva, ali može i da šalje SMS poruke i da blokira dolazne SMS poruke. On takođe može da obavlja telefonske pozive, pravi snimke ekrana, poništava sistemske postavke, modifikuje fajlove u sistemu fajlova telefona itd.
Istraživači SentinelLabsa povezali su ove aplikacije sa od ranije poznatom hakerskom grupom Transparent Tribe (APT36) za koju se veruje da deluje iz Pakistana. Grupa je poznata po napadima na državne i odbrambene entitete u Indiji, kao i napadima na aktiviste za ljudska prava u samom Pakistanu.
Foto: freestocks.org

Izdvojeno
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Pratite nas

Nagrade


Prijatelji



