





 Pratite nas preko RSS-a
Lažne aplikacije Google, Instagram, Snapchat, WhatsApp i X kradu lozinke sa zaraženih telefona
Mobilni telefoni, 13.05.2024, 09:30 AM
Android aplikacije koje se predstavljaju kao Google, Instagram, Snapchat, WhatsApp i X, kradu lozinke korisnika sa zaraženih telefona. Istraživači iz SonicWall Capture Labs su upozorili da malver koristi poznate ikone Android aplikacija da bi se korisnici namamili da instaliraju zlonamerne aplikacije.
Kako se aplikacije distribuiraju trenutno nije jasno. Međutim, kada se aplikacije instaliraju na telefone, zahtevaju od korisnika da im daju dozvole za usluge pristupačnosti i API administratora uređaja. Dobijanje ovih dozvola omogućava lažnoj aplikaciji da preuzme kontrolu nad uređajem, što omogućava izvođenje niza radnji u rasponu od krađe podataka do instaliranja malvera a da žrtve to ne primete.
Malver se posle instalacije povezuje sa serverom za komandu i kontrolu (C2) da bi dobio instrukcije, što mu omogućava pristup listama kontakata, SMS porukama, evidencijama poziva, listi instaliranih aplikacija, slanje SMS poruka, otvoranje phishing stranica u veb pretraživaču i uključivanje svetla kamere.
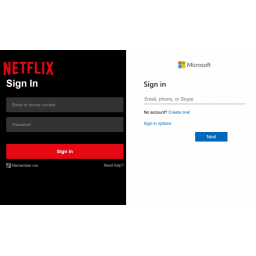
Phishing URL-ovi oponašaju stranice za prijavu za poznate sajtove kao što su Facebook, GitHub, Instagram, LinkedIn, Microsoft, Netflix, PayPal, Proton Mail, Snapchat, Tumblr, X, WordPress i Yahoo.
Foto: SonicWall Capture Labs

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



