





 Pratite nas preko RSS-a
Lažne aplikacije Prisma preuzete sa Google Play 1,5 miliona puta
Mobilni telefoni, 04.08.2016, 07:30 AM
Google je uklonio nekoliko malicioznih aplikacija iz Play prodavnice koje su predstavljane kao popularna aplikacija Prisma. Sve aplikacije su sadržale malver. One su preuzete više od 1,5 miliona puta.
Prisma je trenutno jedna od najpopularnijih mobilnih aplikacija koja omogućava korisnicima da primenjuju filtere kao na Instagramu koji njihove fotografije pretvaraju u umetničke slike.
U početku, aplikacija je bila dostupna samo korisnicima iOS uređaja, a od pre nekoliko nedelja dostupna je i verzija ove aplikacije za Android.
Pošto je Prisma stekla veliku popularnost među korisnicima iOS, prevaranti su to iskoristili i postavili na Google Play nekoliko kopija aplikacije pre nego što je objavljena njena zvanična verzija za Android.
Stručnjaci kompanije ESET otkrili su nekoliko ovakvih kopija, od kojih neke nisu imale nikakvu funkciju, ali su pokazivale zlonamerno ponašanje.
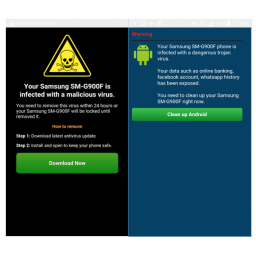
Većina lažnih aplikacija Prisma prikazivala je reklame ili lažne ankete, sa ciljem da se prevare korisnici da daju svoje lične informacije ili se pretplate na skupe SMS servise. Neke aplikacije funkcionisale su kao scareware, pokušavajući da zastraše korisnike da su im uređaji inficirani malverima.
U najopasnijoj lažnoj aplikaciji stručnjaci su pronašli modularnog trojanca koji može da preuzme manje komponente koje su imaju intruzivnije ponašanje. Lažna aplikacija prikupljala je informacije o korisnicima, kao što su broj telefona, informacije o operateru, državi, jeziku itd.
Posle toga trojanac bi tražio i preuzimao fišing modul koji od korisnika traži korisničko ime i lozinku za Google nalog zbog nadogradnje na Android 6.0.
Ova konkretna aplikacija je preuzeta najmanje 10000 puta.
Ovo nije prvi put da pomama za nekom mobilnom aplikacijom bude iskorišćena da bi se korisnici prevarili da instaliraju lažne aplikacije. Nešto slično se dogodilo i sa aplikacijama Pokemon GO, GTA 5, Dubshmash, Subway Surfers i drugim.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



