





 Pratite nas preko RSS-a
Lažne fitnes aplikacije za iPhone umesto brojanja kalorija kradu novac korisnika
Mobilni telefoni, 04.12.2018, 01:30 AM
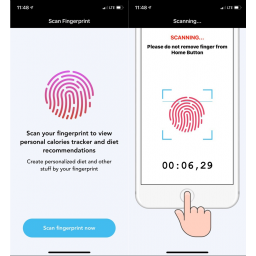
Dve iOS aplikacije, "Fitness Balance" i "Calories Tracker", traže od korisnika otisak prsta da bi pristupio brojaču kalorija i preporukama za dijetalnu ishranu. Međutim, umesto toga, pojavljuje se iskačući prozor koji automatski skida od 99 do 119 dolara sa sačuvane platne kartice.
Korisnici iPhone X bili su zaštićeni ako su omogućili "Double Click to Pay", ali korisnicima starijih iPhonea bi se automatski naplaćivalo ukoliko su imali dovoljno kredita ili sačuvanu platnu karticu, i omogućen Touch ID.
Prema izveštajima korisnika Reddita i analizi istraživača kompanije ESET Lukasa Stefanka, ove aplikacije imale su lažne recenzije da bi se potencijalne žrtve ubedile da je aplikacija korisna.
"Uprkos zlonamernoj prirodi, aplikacija "Fitness Balance" dobila je više najviših ocena, imala je prosečnu ocenu 4,3 i dobila je najmanje 18 uglavnom pozitivnih ocena korisnika", kaže Stefanko. "Objavljivanje lažnih recenzija je dobro poznata tehnika koju prevaranti koriste kako bi poboljšali reputaciju svojih aplikacija."
Korisnici Reddita koji su kontaktirali autora dobili su automatizovani odgovor u kome se tvrdi da je u pitanju greška i da će ona biti ispravljena u narednoj verziji.
Ove aplikacije su sada uklonjene iz App Store a svi oštećeni korisnici mogu kontaktirati Apple za povraćaj novca.
Nažalost, zaštita od ovakvih napada je teška jer su aplikacije izgledale legitimno dok korisnici nisu počeli da ih koriste ili dok nisu ostali bez novca. Da bi izbegli ove vrste prevara, korisnici iPhone X mogu omogućiti Double Click to Pay a svi korisnici starijih iPhonea, mogu isključiti Touch ID plaćanja tako što ćete otići u Settings -> Touch ID & Passcode i onemogućiti "User Touch ID for iTunes & App Store".

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



