





 Pratite nas preko RSS-a
Lažne igrice u Google Play prodavnici usmeravale korisnike na pornografske sajtove
Mobilni telefoni, 27.07.2015, 01:00 AM
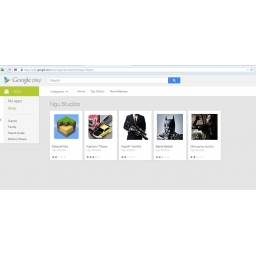
Pet malicioznih Android aplikacija koje su predstavljene kao igrice našle su se ovog meseca u Google Play prodavnici i tamo ostale skoro nedelju dana, tokom kojih ih je preuzelo između 5000 i 10000 korisnika.
Maliciozne aplikacije na Google Play otkrili su istraživači iz kompanije Avast. Avast pretnju detektuje kao Clicker-AR, a inficirane aplikacije su Extezaf tita, Kanlani Titaas, Kapith Yanihit, Barte Beledi, and Olmusmi bunlar. Aplikacije koje potpisuje Ngu Studios koriste slike iz igrica Minecraft, Hitman i Batman.
U aprilu, istraživači iz Avasta su otkrili aplikaciju koja je predstavljana kao popularna aplikacija Dubsmash. Prema rečima istraživača, ovaj malver je mutirao i još jednom se prošle nedelje na kratko pojavio u Google Play prodavnici sakriven u različitim igricama.
Originalni "porn clicker", malver koji je otkriven u aprilu, je radio potpuno sakriven u pozadini, što znači da žrtve ne bi ni primetile da se nešto događa. Ovoga puta, malver je vidljiviji žrtvama.
Nova verzija malvera pojavila se u Play prodavnici 14. jula, sakrivena u pet aplikacija.
Iz perspektive korisnika, maliciozne aplikacije koje su bile u Google Play prodavnici do 21. jula, kada se pokrenu nisu radile ništa više od prikazivanja statičkih slika.
Međutim, u pozadini, aplikacije su ustvari vršile preusmeravanje na pornografske web sajtove kada korisnik otvori browser ili pokrene druge aplikacije na Android uređaju, pri čemu je jedino zaustavljanje aplikacija prekidalo preusmeravanja. Korisnici možda nisu razumeli odakle dolaze ta preusmeravanja.
Aplikacije su tražile dozvolu koja im omogućava interferenciju sa drugim aplikacijama ili menjanje onoga što žrtve vide u drugim aplikacijama. To omogućava malveru da korisnicima prikazuje pornografski sadržaj.
Grupa koja stoji iza ovih aplikacija je ista ona koja je odgovorna i za lažnu aplikaciju Dubsmash.
Iako Google ulaže značajne napore da poboljša bezbednost svoje prodavnice aplikacija, iz Avasta kažu da je skoro nemoguće da se pokrije sve.
Ovo nije jedina pretnja koju je Avast otkrio u skorije vreme. Prošle nedelje, Avast je objavio novo istraživanje o malveru Fobus koji je otkriven u januaru ove godine, a koji može da šalje SMS poruke, obavlja telefonske pozive i krade privatne informacije.
Fobus se širi preko alternativnih prodavnica aplikacija za Android i malicioznih web sajtova a njegove žrtve su korisnici u Rusiji, Evropi i SAD.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



