





 Pratite nas preko RSS-a
Lažni Android System Update krije opasnog trojanca koji špijunira korisnike zaraženih uređaja
Mobilni telefoni, 29.03.2021, 10:30 AM
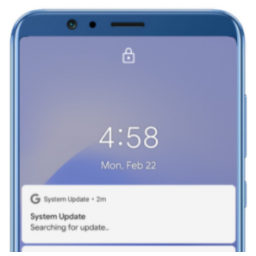
Istraživači Zimperiuma otkrili su novog trojanca koji sa Android uređaja izvlači podatke, od pretraga pretraživača do snimanja zvuka i telefonskih poziva.
Malver je maskiran u aplikaciju za ažuriranje sistema koja preuzima kontrolu nad zaraženim uređajem.
Malver prikazuje obaveštenje „Searching for update.." koje nije obaveštenje operativnog sistema već špijunskog programa.
Kada se malver instalira uređaj se registruje a komandno-kontrolnom serveru (C2) se šalju podaci sa uređaja u obliku šifrovanog ZIP fajla.
Trojanac sa uređaja krade kontakte, obeleživače pretraživača i istoriju pretraživanja, poruke koje krade zloupotrebom usluga pristupačnosti, snima zvuk i telefonske pozive i fotografiše pomoću kamera telefona. Takođe može da prati kretanje žrtve, pretražuje fajlove sa određenim ekstenzijama i izvlači podatke iz privremene memorije uređaja.
Malver se aktivira dodavanjem novog kontakta, primanjem novog SMS-a ili instaliranjem nove aplikacije.
Malver nastoji da ostane nevidljiv, pa uklanja svaki trag svojih aktivnosti brisanjem ZIP fajlova čim dobije poruku od C2 servera da je transfer fajla uspešan. Da ne bi bio otkriven, malver vodi računa o potrošnji mobilnog interneta tako što šalje sličice (thumbnails) umesto pravih slika i videa koji se nalaze u eksternoj memoriji.
Aplikacija „System Update” nikada nije distribuirana preko zvanične Google Play prodavnice. Ovo je još jedan podsetinik kako nezavisne prodavnice aplikacija mogu da kriju opasne malvere. Ne zna se ko je autor malvera, a nisu jasni ni njegovi motivi, kao i to ko su žrtve malvera.
Foto: Zimperium

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



