





 Pratite nas preko RSS-a
Lažni antivirus za Android mobilne telefone povezan sa kompjuterskim Trojancem Zeus
Mobilni telefoni, 20.06.2012, 10:10 AM
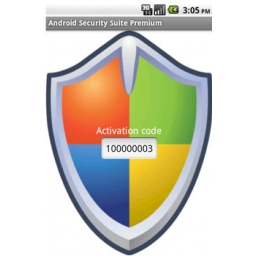
Lažni antivirusni program za Android telefone koji su nedavno otkrili istraživači Kaspersky Lab-a je mobilna verzija ozloglašenog kompjuterskog Trojanca Zeus, poznata pod nazivom ZitMo.
Maskiran u aplikaciju “Android Security Suite Premium”, ZitMo je osposobljen da krade SMS poruke i šalje ih udaljenom serveru. Kada se pokrene, aplikacija prikazuje sliku štita po kojoj su prepoznatljivi lažni antivirusni programi pisani za Windows.
I dok korisnik veruje da ga instalirana aplikacij štiti od malvera, ona ustvari prikuplja podatke o sistemu kao i SMS poruke i šalje ih serveru čija je URL adresa kodirana i nalazi se u kodu Trojanca.
ZitMo aplikacije su zlonamerne aplikacije za Android mobilne telefone koje su se pojavile 2010. godine kao odgovor na implementaciju zaštitnih mera banaka za korisnike online bankovnih naloga. Ove aplikacije su povezane sa kompjuterskim Trojancem Zeus a zajednički cilj kompjuterske i mobilne verzije Trojanca je krađa novca sa online bankovnih naloga. Naime, uloga ZitMo aplikcija je krađa mTANs brojeva za autorizaciju transakcija koje banke šalju svojim klijentima putem SMS poruka. Bez mTANs sajber kriminalci ne bi mogli da obave transakcije iako imaju ukradene podatke korisnika.
Denis Maslenikov iz Kaspersky Lab-a kaže da se podaci o registraciji domena kojima Android Security Suite Premium šalje ukradene SMS poruke podudaraju sa domenima za komandu i kontrolu kompjuterskog Trojanca Zeus iz 2011. godine. Ta činjenica, zajedno sa funkcionalnošću Trojanca koja omogućava krađu SMS poruka, su dokazi da je reč o novoj verziji ZitMo Trojanca, smatra Maslenikov.
On dodaje da Android Security Suite Premium nije scareware, iako aplikacija posle pokretanja prikazuje aktivacioni kod. Ipak, aplikacija ne prikazuje lažna obaveštenja o otkrivenim virusima u telefonu niti zahteva novac od korisnika kao što to inače čine scareware aplikacije.
Još uvek nije jasno kojim putem se distribuira ova aplikacija, ali je vrlo moguće da se i ovoga puta, kao i u slučajevima ranijih verzija ZitMo Trojanca, koriste metode društvenog inženjeringa kako bi se žrtve ubedile da preuzmu aplikaciju. Moguće je da se Android Security Suite Premium predstavlja korisnicima kao zaštitni program koji preporučuje banka korisnika zahvaljujući sposobnosti kompjuterskog Trojanca Zeus da prikazuje pop-up prozor u trenutku kada se korisnik zaraženog računara nnalazi na sajtu svoje banke. U ranijim slučajevima, ova funkcionalnost kompjuterske verzije Trojanca je korišćena za distribuciju ZitMo aplikacija koje su predstavljane kao zaštitna ažuriranja banaka.
Preporuka stručnjaka Singi Inženjeringa je da aplikacije za svoj Android telefon uvek preuzimate sa zvaničnog Google-ovog marketa Google Play. Pored toga, obratite pažnju na ocene aplikacije i statističke podatke o broju preuzimanja aplikacije koji vam mnogo mogu reći o tome da li se aplikaciji može verovati.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



