





 Pratite nas preko RSS-a
Lažno obaveštenje od WhatsApp vodi do malvera
Mobilni telefoni, 16.09.2013, 08:34 AM
Malveri za mobilne uređaje šire se na različite načine, a neke od najčešćih metoda distribucije koje biraju autori malvera su različite prodavnice aplikacija pa čak i oficijelne prodavnice proizvođača mobilnih operativnih sistema. Pretnje za mobilne uređaje šire se često i putem SMS poruka.
Stručnjaci kompanije Trend Micro otkrili su malver koji koristi spam za infekciju Java, Android i iOS mobilnih uređaja.
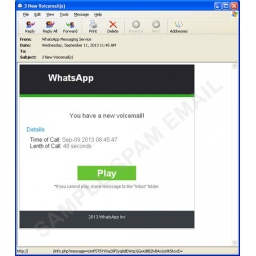
Napad počinje spam email porukom koja sadrži obaveštenje o WhatsApp govornoj pošti koju je korisnik navodno dobio.
Da bi izgledalo ubedljivije, obaveštenje u emailu sadrži i detalje kao što je datum i vreme poziva i dužina trajanja poziva.
Kada sa računara klikne na dugme “Play” korisnik se preusmerava na maliciozni sajt na kome biva obavešten da je njegov browser zastareo i da mora biti nadograđen. Ukoliko klikne na dugme za preuzimanje, korisnik će preuzeti malver na svoj računar.
Međutim, fajl koji će na taj način biti preuzet i koji je predstavljen kao ažuriranje za bowser, browser_update_installer.jar je maliciozni Java fajl za mobilne telefone koji nije prigodan fajl za Windows tako da izgleda da su autori malvera imali na umu korisnike koji pristupaju emailovima sa telefona.
Ako se emailu i obaveštenju o govornoj pošti pristupa sa Android uređaja, korisniku će biti ponuđeno da preuzme fajl browser_update_installer.apk a fajl je sakriven iza naziva “Browser 6.5”. Trend Micro detektuje pretnju kao ANDROIDOS_OPFAKE.CTD.
Ako se instalira na uređaju, malver počinje da šalje SMS poruke na određene brojeve telefona ali takođe pokušava i da ubedi žrtvu da preuzme još jednu aplikaciju.
Korisnici iOS koji bi kliknuli na link videli bi grafički indikator preuzimanja ali bi operativni sistem blokirao instaliranje aplikacije zato što se na iOS uređajima mogu instalirati samo aplikacije iz App Store. Osim u slučaju jailbreak-vanih uređaja za koje ova maliciozna aplikacija takođe predstavlja pretnju.
OPFAKE je familija malvera za Android sa kojima se korisnici Google-ovog mobilnog operativnog sistema najčešće susreću. OPFAKE malveri su i malveri koji najčešće zloupotrebljavaju premium SMS servise.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



