





 Pratite nas preko RSS-a
Malver Brokewell u oglasima na Facebooku, ugroženi korisnici Androida
Mobilni telefoni, 03.09.2025, 10:00 AM
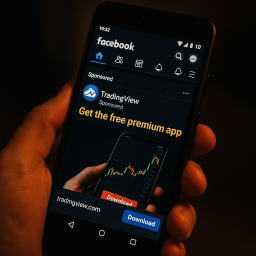
Istraživači iz Bitdefender Labsa upozorili su na lažne oglase na Facebooku preko kojih se širi Brokewell spyware koji od korisnika Androida krade kriptovalute i lične podatke.
Istraživači kažu da su sajber kriminalci kreirali oglase koji izgledaju kao reklame legitimnih platformi, poput TradingView. Oglasi obećavaju “besplatnu premium aplikaciju” i navode korisnike da preuzmu aplikaciju koja je, u stvari, malver.
Ova kampanja nije nasumična: reklame ciljaju baš korisnike Androida. Za samo mesec dana, ovi oglasi prikazani su desetinama hiljada ljudi širom Evrope, što pokazuje koliko su sajber kriminalci rešeni da prošire ovu pretnju.
Kada žrtva instalira aplikaciju, malver koji ima špijunske i RAT (Remote Access Trojan) funkcionalnosti, zahteva dozvole, često predstavljene kao zahtevi za ažuriranje, kako bi stekao potpunu kontrolu. Malver može da ukrade kriptovalute i lične podatke, zaobiđe dvofaktorsku autentifikaciju, preuzme kontrolu nad nalozima, snima aktivnosti na ekranu, evidentira pritiske tastera i koristi kameru i mikrofon uređaja. Brokewell može čak i da presretne tekstualne poruke, uključujući kodove koje šalju banke i druge sigurnosne kodove.
Drugim rečima, jedan kompromitovan Android telefon može hakerima dati pristup celoj finansijskoj imovini žrtve.
Brokewell je aktivan najmanje od početka 2024. godine. Ranije je sakrivan u lažnim ažuriranjima za Chrome. Ovaj prelazak na distribuciju kroz oglase pokazuje da napadači žele veći domet i koriste poverenje koje ljudi imaju u društvene mreže.
Kako se sve više svakodnevnih finansijskih transakcija obavlja preko telefona, mobilni uređaji postaju primarne mete.
Kako se zaštititi?
› Ne klikćite na oglase na društvenim mrežama, čak i ako izgledaju legitimno.
› Proverite URL pre preuzimanja aplikacija.
› Pregledajte dozvole aplikacija koje instalirate.
› Izbegavajte sideloading - aplikacije uvek instalirajte iz zvanične prodavnice.
› Budite oprezni sa oglasima, čak i na platformama koje smatrate pouzdanim, poput Facebooka.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



