





 Pratite nas preko RSS-a
Malver Sockbot pronađen u osam aplikacija u Google Play prodavnici
Mobilni telefoni, 19.10.2017, 10:00 AM
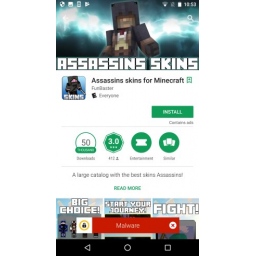
Google je iz Play prodavnice uklonio osam aplikacija inficiranih malverom Sockbot.
Malver su otkrili stručnjaci iz kompanije Symantec. Aplikacije inficirane ovim malverom predstavljane su kao skinovi igrača za Minecraft Pocket Edition. Ove aplikacije su instalirane između 600000 i 2,6 miliona puta.
Sve aplikacije potpisuje isti programer, FunBaster. Google ih je uklonio početkom meseca, tačnije, 6. oktobra. Google može da ukloni inficirane aplikacije i sa telefona korisnika, tako da je većina instaliranih aplikacija do sada uklonjena sa uređaja.
Sockbot je dobio ime zbog načina rada. Kada se instalira, malver pokreće SOCKS proxy na svim inficiranim uređajima i čeka komande sa komandno-kontrolnog (C&C) servera.
Iako su stručnjaci Symanteca otkrili da inficirani uređaji dobijaju podatke o oglasima, maliciozne aplikacije u kojima je bio sakriven Sockbot nisu imale funkcionalnost za prikazivanje tih oglasa.
Stručnjaci kažu da je autor malvera u svakom trenutku mogao da izmeni malver i da ga iskoristi na primer za izvođenje DDoS napada.
Sockbot je međutim otkriven dok je još bio u fazi razvoja. Sve ukazuje na to da Sockbot još uvek nije bio dovršen kada su stručnjaci iz Symanteca naleteli na maliciozne aplikacije u Play prodavnici.
Ovo nije prva velika Android bot mreža koja je otkrivena ove godine. Krajem avgusta otkrivena je bot mreža WireX koja je sadržala više od 120000 inficiranih Android uređaja i koja je aktivno korišćena za pokretanje DDoS napada.
Još jedan Android malver koji je izgradio svoju mrežu botova koje je koristio za isporučivanje reklama i pokretanje DDoS napada je Ghost Clicker, koji se širio preko 340 aplikacija, od kojih su se neke mogle preuzeti iz Play prodavnice.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



