





 Pratite nas preko RSS-a
Malver koji krade podatke sa Android uređaja maskiran u ažuriranje za Chrome
Mobilni telefoni, 04.05.2016, 01:00 AM
Stručnjaci kompanije Zscaler otkrili su malver koji inficira Android uređaje a koji je maskiran u ažuriranje za Google Chrome.
Malver može da prikuplja informacije kao što su informacije o pozivima i SMS porukama, istoriju pretrage i podatke o platnim karticama korisnika inficiranih uređaja.
Osim toga, malver može da proveri da li je na uređaju instaliran antivirus i da ga isključi kako ne bi bio otkriven.
Kao što je rečeno, malver je maskiran u fajl nazvan “Update_chrome.apk” koji, kada se pokrene, traži od korisnika administratorski pristup. S obzirom da je malver predstavljen kao ažuriranje za Google Chrome, mnogi korisnici bi verovatno odobrili takav zahtev.
Kada malver dobije administratorski pristup, on proverava da li je na uređaju instalirano neko mobilno anivirusno rešenje kao što je Kaspersky, Avast i Dr. Web i zaustavlja njihove procese.
Malver može da nadzire dolazne, odlazne pozive i propuštene pozive i SMS poruke, poziva i prekida pozive i šalje SMS poruke.
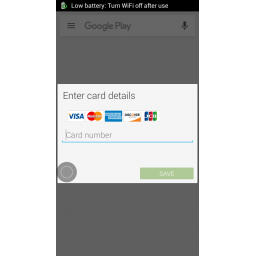
Ipak, najopasnije što malver može da uradi je da prikaže lažnu stranicu za plaćanje na kojoj traži podatke o kreditnoj karici svaki put kada korisnik otvori aplikaciju Google Play Store.
Ako korisnik unese podatke u formu koju prikazuje malver, ovi podaci se šalju SMS porukom na broj telefona u Rusiji. Informacije koje prikuplja o pretrazi korisnika, ali i druge informacije, malver šalje komando-kontrolnom serveru.
Oni koji distribuiraju ovaj malver koriste brojne domene sa kojih se preuzima “Update_chrome.apk”. Oni su kratko aktivni, a distributeri malvera su ih registrovali tako da njihovi nazivi sadrže termine kao što su Android, Google, Chrome, Update, koji mogu prevariti korisnike da poveruju da lažno ažuriranje za Chrome preuzmaju sa Googleovog servera.
Malver ne može biti uklonjen sa telefona kao što se to inače radi sa aplikacijama jer ne dozvoljava korisniku da mu oduzme administratorski pristup. Jedini način da se malver ukloni sa inficiranog uređaja je vraćanje uređaja na fabrička podešavanja što će dovesti do gubitka podataka.

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



