





 Pratite nas preko RSS-a
Malver u aplikacijama za decu prikazivao pornografske reklame
Mobilni telefoni, 16.01.2018, 11:00 AM
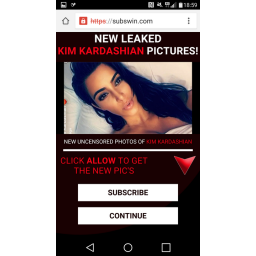
Google je uklonio više od 60 aplikacija za igru Play prodavnice, jer je otkriveno da sadrže kod koji je odgovoran za prikazivanje neprikladnih, pornografskih reklama. Maliciozni kod je korišćen i za prevaru korisnika kojima je sugerisano da instaliraju lažne sigurnosne aplikacije, dok je u nekim drugim slučajevima malver prijavljivao korisnike na usluge koje se plaćaju.
Sporne aplikacije koje su uglavnom namenjene deci su prvi primetili istraživači iz firme Check Point, koji su ovaj malver nazvali "AdultSwine".
Malver je sakriven u različitim aplikacijama za igru - “Drawing Lessons Angry Birds”, “Temple Crash Jungle Bandicoot”, “Draw Kawaii" i drugim. Među inficiranim aplikacijama je i veoma popularna igra Minecraft. Prema statistikama Google Play prodavnice, ove aplikacije su zajedno preuzete između 3 i 7 miliona puta.
"Malver najpre kontaktira sa svojim serverom za upravljanje i kontrolu (C & C) da bi prijavio uspešnu instalaciju, šalje podatke o zaraženom uređaju, a zatim dobija konfiguracije koje određuju njegovo dalje delovanje. Ove konfiguracije određuju da li će malver sakriti svoju ikonu, koji oglasi će se prikazati, preko kojih aplikacija i pod kojim uslovima", kažu istraživači.
"Interesantno je napomenuti da server zabranjuje prikazivanje oglasa preko određenih aplikacija kao što su pretraživači i društvene mreže, kako se ne bi izazvala sumnja. Što se tiče prikazivanja oglasa, oni dolaze iz dva glavna izvora; prvi su glavni provajderi oglasa, koji zabranjuju takav nelegitiman prikaz svojih oglasa. Drugi je oglasna biblioteka samog zlonamernog koda koja sadrži nedolične oglase, uključujući pornografske oglase. Sve ovo se prikazuje deci dok igraju igrice u koje je malver maskarin. "
Malver može da pokaže i lažna upozorenja o virusima sugerišući korisnicima da instaliraju aplikaciju "Goldeness Browser" kako bi uklonili pretnju. Aplikacija zapravo ovo ne radi i Google ju je uklonio iz Play prodavnice zbog korišćenja neprikladnih taktika da bi se korisnici naterali da je instaliraju.
Treća tehnika koju primenjuje malver AdultSwine odnosi se na upućivanje korisnika da se prijave za premium usluge, koje se nude korisnicima ako odgovore na nekoliko pitanja i unesu svoj broj telefona.
Nakon što su istraživači obavestili Google o svom otkriću, kompanija je uklonila aplikacije iz Play prodavnice, deaktivirala naloge programera i sada pokazuje upozorenja svim korisnicima koji još uvek imaju instalirane aplikacije.
Ali istraživači kažu da ovo verovatno nije poslednji put da vidimo ovaj malver. Oni kažu da će nam se zbog sveprisutne upotrebe mobilnih aplikacija, "AdultSwine" i druge slične zlonamerne aplikacije verovatno stalno dešavati. Korisnici bi trebalo da budu pažljivi prilikom instaliranja aplikacija, posebno onih namenjenih deci, kažu iz Check Pointa, uz savet roditeljima da proveravaju da li su aplikacije koje koriste njihova deca svrstane u aplikacije "dizajnirane za porodice".

Izdvojeno
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Lažna aplikacija za gledanje televizije širi novi Android malver StreamRat

Istraživači kompanije ThreatFabric otkrili su novi Android bankarski trojanac nazvan StreamRat, koji se širi preko lažnih oglasa za gledanje telev... Dalje
Pratite nas

Nagrade


Prijatelji



