





 Pratite nas preko RSS-a
Malver za Android pokušava da proda Flash Player, YouTube downloader i Flappy Bird
Mobilni telefoni, 24.02.2014, 06:25 AM
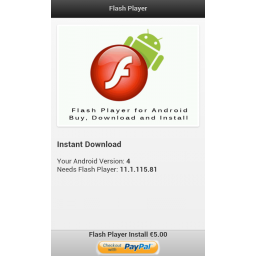
Lažni Flash Player-i nisu ni novost ni retkost. Šta više, oni se često koriste kao mamac da bi se prevarili korisnici. Stručnjaci finske kompanije F-Secure naišli su na jedan “Flash Installer” koji zaslužuje pažnju zato što pokušava da uzme novac od korisnika.
Sve započinje malverom za Android. Posle infekcije, na Android uređaju će se naći dva “Flash 11” instalaciona programa.
Kada se pokrenu, na ekranu se pojavljuje prozor za preuzimanje programa i obaveštenje da korisnik ima instaliranu verziju 4 programa a da je potrebno da instalira Flash Player 11.1.115.81.
Međutim, da bi preuzeo i instalirao navedenu verziju programa od korisnika se traži da plati 5 evra.
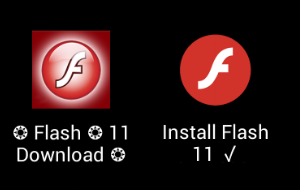
Zanimljivo je da link za preuzimanje zaista vodi na adobe.com. Dakle, treba platiti autorima malvera 5 evra preko PayPal-a da biste preuzeli inače besplatan program sa Adobe-ovog sajta.
Još nešto! Adobe je prekinuo isporuku novih verzija Flash Player-a korisnicima Androida prošle godine, tako da svaki sajt koji nudi program treba da bude shvaćen kao pretnja.
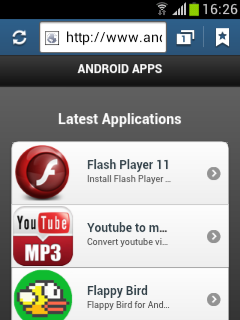
Ista ekipa kriminalaca, osim Flash Player-a, pokušava da naplati korisnicima i YouTube downloader i igru Flappy Bird koju je nedavno njen autor povukao sa Google Play marketa.

Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca

Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci

Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune

Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone

Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



