





 Pratite nas preko RSS-a
Mobilne aplikacije sada prate korisnike kao i web sajtovi
Mobilni telefoni, 30.11.2017, 02:00 AM
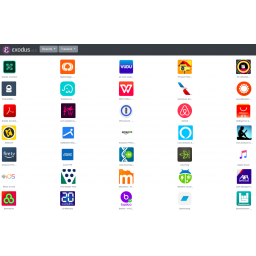
Stručnjaci iz firmi Yale Privacy Lab i Exodus Privacy otkrili su na desetine invazivnih trackera koji su ugrađeni u Android aplikacije i snimaju aktivnosti korisnika, ponekad bez njihovog pristanka.
Rezultati ove studije, objavljeni prošle nedelje, pokazuju da je praksa prikupljanja korisničkih podataka preko koda treće strane postala učestala među programerima Android aplikacija i sada se i u ekosistemu Androida dešava ono što se dešava na većini današnjih popularnih web sajtova.
Dva tima istraživača pronašla su skripte za praćenje ne samo u manje poznatim Android aplikacijama, gde bi ovakva praksa možda mogla biti očekivana od programera aplikacija koji moraju nekako da zarade iako imaju malu bazu korisnika svojih aplikacija, već i u veoma popularnim aplikacijama kao što su Uber, Twitter, Tinder, Soundcloud ili Spotify .
Istraživanje je rezultiralo pokretanjem namenskog web sajta koji sada navodi sve aplikacije koje koriste kod za praćenje i listu trackera koji koriste ove aplikacije.
Na sajtu se navodi i koje podatke prikuplja svaki tracker, zajedno sa informacijama o politici privatnosti svakog od njih, vlasništvu i drugim relevatnim linkovima i informacijama.
Istraživači su rekli da su identifikovali 44 trackera ugrađenih u preko 300 Android aplikacija. Sve u svemu, tri četvrtine analiziranih aplikacija sadrži najmanje jednu komponentu za praćenje, a Googleovi CrashLytics i DoubleClick su najpopularniji trackeri.
Dok su neki trackeri prikupljali samo izveštaje o rušenju aplikacija (kao što je Googleov CrashLytics), neki od ovih trackera su prikupljali informacije o korišćenju aplikacija i korisničkim detaljima,.
Pored toga, istraživači ističu da većina provajdera trackera ima i trackere za iOS, što znači da problem najverovatnije utiče i na iOS aplikacije.
Istraživači su objavili i potpise za svaki tracker, tako da ih proizvođači mobilnih sigurnosnih rešenja mogu ugraditi u svoje skenere i otkriti aplikacije koje koriste bilo koju od ovih usluga.
Više detalja o ovome možete naći na web sajtu Exodusa i GitHub repozitorijumu Yale Privacy Laba.
Izdvojeno
Android 17 blokira jednu od omiljenih taktika bankarskih trojanaca
Google u Androidu 17 uvodi zaštitu koja zatvara jedan od najčešće zloupotrebljavanih kanala za napade bankarskih trojanaca i spywarea. Kada je ukl... Dalje
Šta besplatne Android igre znaju o vama i gde završavaju vaši podaci
Besplatna igra koju instalirate da biste rešavali slagalice ili bojili slike može da sadrži desetine trackera, a neki od njih mogu da prikupljaju i... Dalje
Oglasi na Facebooku vodili do Android aplikacija koje su korisnicima uvećavale telefonske račune
Naizgled bezazleni oglasi na Facebooku vodili su korisnike do aplikacija na Google Play koje su mogle da ih prijave na usluge koje se dodatno naplaću... Dalje
Novi Android malver krade podatke za prijavljivanje i sprečava korisnike da ga uklone
Novi Android malver RemControl širi se preko lažnih Google Play stranica za preuzimanje aplikacija i pokušava da preuzme kontrolu nad zaraženim te... Dalje
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom
Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Pratite nas

Nagrade


Prijatelji



