





 Pratite nas preko RSS-a
Mobilni oglašivači koriste taktike malvera da nateraju korisnike da instaliraju aplikacije
Mobilni telefoni, 16.10.2014, 09:20 AM
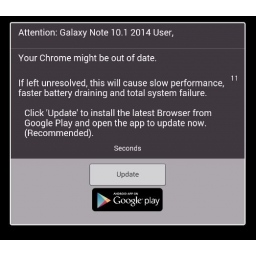
Android scareware, iskačuće reklame koje upozoravaju korisnike o mogućoj infekciji mobilnog uređaja, su u porastu, tvrde stručnjaci firme Malwarebytes.
Da bi povećali svoje prihode, oglašivači koriste slične taktike zastrašivanja u pop-up reklamama da bi ubedili korisnike da instaliraju određenu aplikaciju. Tu taktiku su ranije veoma često koristili sajber kriminalci da bi inficirali uređaje korisnika svojim malverima.
Korišćenje ove taktike je postalo sve češće, kažu stručnjaci firme Malwarebytes koji navode zanimljiv primer gde oglašivači koriste takav baner i pop-up reklamu da bi ubedili korisnike da instaliraju legitimnu aplikaciju, browser Dolphin.
Obaveštenje koje se prikazuje korisnicima je manje zastrašujuće nego ona koja su u vezi virusa, ali ipak je formulisano tako da privuče pažnju korisnika. Oni koji su osmislili ovu reklamu su pohlepni kao i autori malvera, ali nisu zlonamerni, kažu istraživači.
Ako se prilikom surfovanja susretnete sa nekim takvim banerom ili pop-up reklamom na nekom sajtu, najbolje je da ih ignorišete ili da napustite sajt koji ih prikazuje.
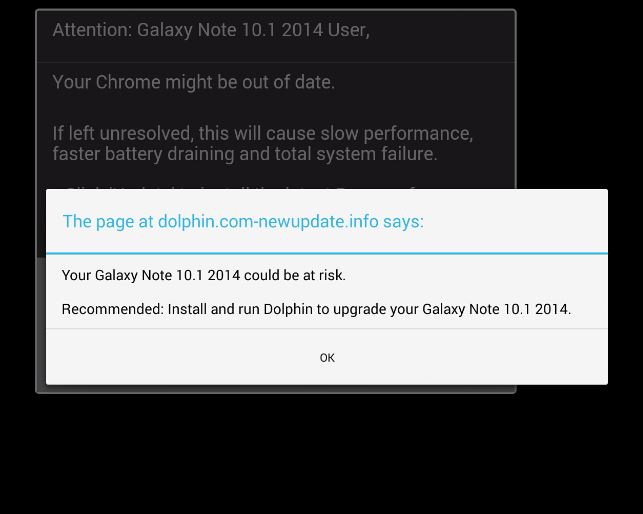
Ne nasedajte na ovakva upozorenja. Android vas nikada neće obaveštavati o ažuriranjima na ovakav način.
Iz Malwarebytes preporučuju korišćenje alata kao što je Adblock Plus koji sprečava pojvaljivanje većine ovakvih reklama.

Izdvojeno
Novi Android malver RatHat koristi AI za upravljanje zaraženim telefonom

Istraživači kompanije Zimperium otkrili su Android trojanca RatHat koji koristi veštačku inteligenciju da odlučuje šta će uraditi na zaraženom... Dalje
Telefon vam i dalje radi, ali više nije bezbedan: Šta kada telefon ostane bez podrške

Telefon može da radi bez ikakvih problema godinama nakon kupovine, ali to ne znači da je i dalje bezbedan. Više od 1,5 milijardi aktivnih Android t... Dalje
Kako aplikacija bez ijedne dozvole može da preuzme kontrolu nad Samsung, Xiaomi, Oppo i OnePlus telefonima

Bezbednosni istraživač Lukas Mar pokazao je kako obična Android aplikacija, bez ijedne tražene dozvole, može da dobije root pristup i praktično ... Dalje
Android malver pravi kopiju aplikacije vaše banke i iz nje obavlja transakcije

Android bankarski trojanac Gigabud koristi novu tehniku koja mu omogućava da na zaraženom telefonu napravi odvojeni radni profil i u njemu pokrene k... Dalje
Prevaranti zloupotrebljavaju Google Play Early Access za distribuciju sumnjivih aplikacija

Prevaranti zloupotrebljavaju Google Play program Early Access kako bi korisnicima nudili aplikacije koje obećavaju novac, nagrade, dobitke u kazinu i... Dalje
Pratite nas

Nagrade


Prijatelji



